Què et passa? Comença per aquí
 M'ha arribat una alerta d'Apple, Google o WhatsAppNo esborris res i ves a demanar ajuda.
 Les trucades em van estranyes o m'he quedat sense líniaCinc minuts. Marcar uns codis i fer una trucada.
 Algú sap què escric per WhatsApp o per correuMira les sessions obertes. És el més ràpid.
 Crec que m'espien o que m'han ficat alguna cosa al mòbil o a l'ordinadorQuinze minuts. Trucs per a iPhone, Android i ordinador.
 Vaig a la vaga o a una maniQuè fer amb el mòbil abans, durant i després.
 Vinc a muntar el laboratoriZero Breach Toolkit, MVT i PiRogue.
Abans de tocar res
Es perden les proves.
Per buscar ajuda i canviar contrasenyes, un de confiança.
Amb data i captures. Si és seriós, que ho sàpiga algú de confiança.
On passa cada punxada

Què és exactament cada cosa?Són cinc casos diferents, i un no es veu des del mòbil.
| Què és | Ho pots veure tu? |
|---|---|
| Desviament de trucades o duplicat de SIM. Les teves trucades o SMS van a un altre lloc. | Sí. Pas 1. |
| Compte obert en un altre lloc. WhatsApp Web, Telegram o Google en un aparell que no és teu. És de les coses més habituals. | Sí. Pas 2. |
| App espia (stalkerware). Algú va tenir el teu mòbil a la mà i hi va instal·lar alguna cosa. | Sovint sí. Pas 2. |
| Spyware de pagament (Pegasus, Predator, Graphite). Va contra periodistes, activistes i gent concreta. Pot entrar sense que toquis res. | A ull, no. Cal un laboratori, i tot i així pot no aparèixer. Pas 3. |
| Intervenció judicial. La fa la companyia per ordre d'un jutjat. | No. No deixa rastre al mòbil i és secreta mentre dura. Quan acaba, tens dret a saber-ho. |
Trucades i companyia
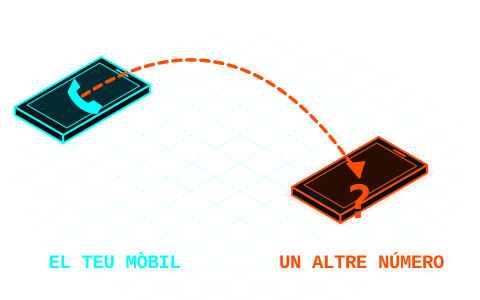
Marcaràs uns codis i faràs una trucada.
AMira si hi ha desviaments
Obre l'app de Telèfon, marca el codi com si fos un número i prem trucar. Fes una foto o una captura del resultat abans de canviar res.

| Marca | Et diu si es desvien les trucades… |
|---|---|
*#21# | totes, sempre. Aquest és el que més importa. |
*#61# | quan no contestes. |
*#62# | quan estàs sense cobertura o amb el mòbil apagat. |
*#67# | quan estàs comunicant. |
BCom s'interpreta
No hi ha desviament. Només vol dir això: no diu res d'apps espia ni d'intervencions.
El més normal és que sigui la teva bústia de veu. Confirma-ho amb la teva companyia.
No vol dir res dolent: amb trucades per 4G (VoLTE) alguns codis no funcionen. Mira-ho a l'app de la teva companyia o pregunta per telèfon.
Això no hi hauria de ser. Fes una foto, treu el desviament i truca a la teva companyia.
CTreu els desviaments que no vulguis
##21#,##61#,##62#,##67#treuen cadascun el seu.##002#els treu tots de cop. Compte, també el de la bústia de veu: si la fas servir, potser l'hauràs de tornar a activar.
També es veu a la configuració. iPhone: Configuració > Apps > Telèfon > Desviament de trucades (en iOS antics, Configuració > Telèfon). Android: app de Telèfon, la seva configuració i Desviament de trucades; el nom canvia segons la marca.
La mentida del *#06#. Corre que si marques *#06# i no surt res, estàs punxada. Aquest codi només ensenya l'IMEI, el número de sèrie del mòbil. No detecta res.
DTruca a la teva companyia

| Companyia | Telèfon | Horari |
|---|---|---|
| Movistar | 1004 | Cada dia, de 9 a 22 |
| Vodafone | 22123 | 24 hores |
| Orange | 1470 | De dilluns a dissabte, de 9 a 22 |
| Yoigo | 622 622 622 622 des d'una altra companyia | 24 hores |
| O2 | 1551 | Cada dia, de 9 a 22 |
| Digi | 1200 | Cada dia, de 7 a 24 |
Una altra companyia o un número que no respon: mira-ho a la factura o al seu web. Si no et refies de la teva línia, truca des d'un altre telèfon.
Pregunta això, tal qual
- Hi ha algun desviament actiu a la meva línia? A quin número?
- S'ha fet fa poc un duplicat de SIM o un canvi a eSIM? Quan i on?
- Hi ha altres línies al meu nom, o s'ha demanat alguna portabilitat o canvi de titular?
- Quines mesures teniu contra els duplicats de SIM? Les vull activar.
Aprofita i canvia el PIN de la bústia de veu si encara és el de fàbrica.
Corre. Si el mòbil es queda de cop sense cobertura i t'arriben avisos de canvis als teus comptes, pot ser un duplicat de SIM. Truca de seguida a la teva companyia des d'un altre telèfon i canvia les contrasenyes del correu i del banc des d'un aparell de confiança.
I si és una intervenció judicial

- Amb els codis de desviament tampoc no es veu. Aquests codis mostren els desviaments normals de la teva línia. Una intervenció no desvia la trucada: la xarxa en treu una còpia, i la norma tècnica (3GPP TS 33.106) exigeix que no alteri els teus serveis ni doni cap senyal.
- Si truques, no t'ho diran. La companyia té l'obligació legal de guardar secret, i pot cometre desobediència si no ho fa (LECrim, art. 588 ter e). Un "no veiem res estrany" no la descarta.
- Mentre dura, és secreta: es tramita en una peça separada i secreta (art. 588 bis d).
- Quan acaba, sí que tens dret a saber-ho. Les parts reben còpia de les gravacions i transcripcions. I el jutjat ho ha de notificar a les persones que apareixen a les comunicacions interceptades, tret que sigui impossible, exigeixi un esforç desproporcionat o perjudiqui futures investigacions (art. 588 ter i).
- Si creus que hi ha una causa oberta contra tu, qui pot preguntar és la teva advocada, al jutjat.
- Dades en mans de la policia: les pots demanar, però te les poden denegar per no perjudicar una investigació. En aquest cas pots exercir el dret a través de l'AEPD (LO 7/2021, arts. 24 i 25).
Les dades de la teva línia, per escrit
El que sí que pots demanar a la companyia són les teves dades amb el dret d'accés del RGPD (art. 15). Tenen un mes per contestar i l'AEPD té un formulari.
Següent: pas 2, revisa el mòbil i l'ordinador ↓Revisa el mòbil, l'ordinador i els comptes
Miraràs què hi ha obert i què hi ha instal·lat.
Si tens una sospita forta (t'ha arribat una alerta d'spyware, o ets periodista o activista i ha passat alguna cosa concreta): no restauris res, no actualitzis i no esborris res, i si pots pregunta abans de reiniciar. Salta al pas 3, perquè amb això es poden perdre les proves. Mirar coses als menús sí que pots.
AEls senyals, sense paranoia
| El que notes | El que sol ser |
|---|---|
| Bateria que dura poc, mòbil calent, gasta dades | Bateria vella o una app normal. Pot ser una app espia, però per si sol no prova res. Mira quina gasta a la configuració de bateria. |
| Sorolls o eco a les trucades | Mala cobertura. Una intervenció moderna no sona. |
| Codis de verificació que no has demanat | Algú intenta entrar en aquell compte. Canvia la contrasenya i activa la verificació en dos passos. |
| Missatge estrany amb un enllaç, encara que sigui del teu banc o d'"una amiga" | Phishing. No l'obris. Si ja l'has obert, guarda'l i continua llegint. |
| Algú sap coses que només has dit pel mòbil | Mira primer les sessions obertes. Si no hi ha res, ves al pas 3. |
| Alerta oficial d'Apple, Google o WhatsApp sobre atacs d'spyware | Aquesta sí que és seriosa: indica que ho han intentat, no que t'hagin infectat. Només una anàlisi ho confirma. Pas 3. |
L'spyware car no dona senyals. Que el mòbil vagi bé no el descarta, i que vagi malament tampoc no el confirma.
BComença pels teus comptes

És el més ràpid i el que més vegades troba el problema. Fes un cop d'ull als aparells que apareixen i tanca el que no reconeguis:
- WhatsApp: Configuració > Dispositius vinculats. Activa també Configuració > Compte > Verificació en dos passos.
- Signal: Configuració > Dispositius enllaçats.
- Telegram: Configuració > Dispositius.
- Google: myaccount.google.com/device-activity.
- Correu: busca a la configuració reenviaments o filtres que no hagis posat tu.
Després canvia les contrasenyes des d'un aparell de confiança, no des del que et fa sospitar.
Mites i falses alarmesInclòs el "truc" d'apagar el mòbil cinc minuts.
"Apagar el mòbil cinc minuts al dia el protegeix." Ho va explicar Pedro Sánchez a l'octubre. Té part de veritat: molt spyware comercial no sobreviu a un reinici, així que reiniciar sovint ajuda. Però no corregeix l'error pel qual va entrar i poden tornar a entrar.
"Bateria, calor o clics = punxada." Per si sols no proven res.
"Una app diu que estic neta, per tant ho estic." Només vol dir que no ha trobat el que ja es coneix. Dona falsa seguretat.
"Avís d'Apple = infectada." Indica un intent. La confirmació la dona una anàlisi forense.
"El primer és formatar." Destrueix les proves. Primer demana ajuda.
"Amb Signal ningú no em llegeix." El xifratge funciona, però si t'enganyen per vincular un altre aparell amb un QR, aquell aparell rep els teus missatges nous. No escanegis cap QR per "verificar" res si no has començat tu la vinculació.
"En mode avió soc invisible." Només apagar-lo dona garantia.
"No tinc res a amagar." La vigilància també afecta les persones amb qui parles: fonts, companyes, família.
CTria el teu aparell i toca per obrir els passos
 iPhone7 passos
- Mira si Apple t'ha avisat. Les alertes d'amenaces surten a la pantalla de bloqueig i a Configuració, en un correu de
threat-notifications@email.apple.comi en un avís a dalt de tot a account.apple.com. En aquestes alertes, Apple mai no et demana que obris enllaços, que instal·lis res ni que donis contrasenyes o codis. Si te'ls demanen, és falsa. Si és de veritat, ves al pas 3. - Comprovació de seguretat: Configuració > Privacitat i seguretat > Comprovació de seguretat > Gestionar accesos y datos compartidos. Ensenya qui veu la teva ubicació i les teves coses, i quins aparells hi ha al teu compte. "Restabliment d'emergència" talla tots els accessos de cop.
- Perfils: Configuració > General > VPN i gestió de dispositius. Si no hi apareix res, no en tens cap d'instal·lat, que és el normal en un mòbil personal. Si hi ha un perfil que no reconeixes, fes-ne una foto i pregunta abans d'esborrar-lo. Si el mòbil és de l'empresa o del centre d'estudis, pot ser seu.
- Face ID: Configuració > Face ID i codi. Si hi ha un "aspecte alternatiu" que no és teu, una altra persona el pot desbloquejar. Canvia també el codi si algú el coneix.
- Apps: baixa fins a la Biblioteca d'apps, escriu al cercador i repassa la llista. Busca el que no recordis haver instal·lat.
- Actualitza: Configuració > General > Actualització de programari. Si no hi ha cap sospita forta, és de les millors coses que pots fer.
- Si corres un risc alt: Configuració > Privacitat i seguretat > Mode d'aïllament. Limita força coses del mòbil, però és la defensa més forta que té davant l'spyware de pagament.
 Android7 passos
Els menús canvien segons la marca. Si no trobes alguna cosa, fes servir el cercador de dalt de tot a Configuració.
- Play Protect: a Play Store, icona del teu perfil > Play Protect > Configuració. Comprova que continua activat i llança una anàlisi. Si està apagat i no l'has apagat tu, mal senyal.
- Accessibilitat: Configuració > Accessibilitat, a l'apartat d'apps instal·lades o baixades. Aquest permís deixa llegir la pantalla i és el preferit de les apps espia. Si n'hi ha una que no coneixes, compte.
- Administradors: a Configuració > Seguretat, busca "administració de dispositius". En un mòbil personal només hi hauria de ser el de Google o de la marca.
- Permisos especials: a Configuració > Aplicacions > Accés especial, mira "Accés a les notificacions" i "Instal·la aplicacions desconegudes".
- Apps: a Configuració > Aplicacions, mostra-les totes, també les del sistema. Desconfia de noms buits o genèrics, com "Sync", "Service" o "System", sense icona i amb permisos de micròfon, ubicació o SMS. Si dubtes, busca-la des d'un altre aparell.
- Depuració per USB: si a Opcions per a desenvolupadors està activada i no has estat tu, és un senyal.
- Si corres un risc alt: a Configuració > Seguretat i privadesa > Otros ajustes > Protecció avançada, si el teu mòbil ho té (Android 16 o superior).
 Ordinador5 passos
- Control remot: busca entre els teus programes TeamViewer, AnyDesk o similars que no hagis instal·lat tu. Són normals, però amb ells es pot manejar l'ordinador des de fora. Windows: Configuració > Aplicacions > Aplicacions instal·lades. Mac: carpeta Aplicacions.
- El que s'engega sol: Windows: Administrador de tasques > Aplicacions d'inici. Mac: Configuració del Sistema > General, als elements d'inici. Busca el que no reconeguis.
- Gestió remota al Mac: Configuració del Sistema > General > Gestió de dispositius. Si el Mac és personal, no hi hauria d'aparèixer res.
- Anàlisi: al Windows, Seguretat del Windows > Protecció contra virus i amenaces i llança un examen complet. Mira a les extensions del navegador si n'hi ha alguna que no hi has posat tu.
- Actualitza el sistema i el navegador, tret que tinguis una sospita forta.
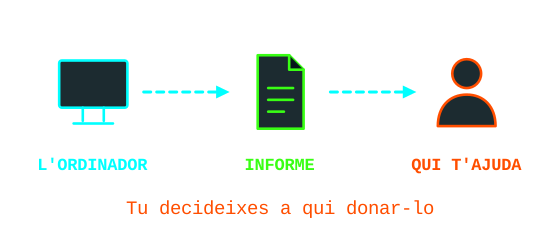
Si vols anar un pas més enllà, Zero Breach Toolkit busca traces d'spyware conegut a l'ordinador i no puja res a internet. Només mira aquell ordinador: no et diu si el mòbil està infectat.
DQuè fer amb el que has vist
No garanteix que estiguis neta. Si no tens motius per pensar que van a per tu, actualitza, fes servir contrasenyes diferents i verificació en dos passos.
Fes captures amb data i tanca el que sigui teu. Si no ho tens clar, ves al pas 3.
Para aquí. No esborris ni restauris res i demana ajuda.
EPosa-ho més difícil per a la propera vegada
Rutina de 10 minutsFes-la de tant en tant.

- Reinicia el mòbil.
- Instal·la les actualitzacions pendents, del sistema i de les apps.
- Repassa els dispositius vinculats de WhatsApp, Signal, Telegram i Google.
- Fes servir un codi de desbloqueig llarg, no un patró ni quatre xifres.
- Esborra les apps que ja no fas servir.
Blinda els teus comptesContrasenyes, claus i robatori del mòbil.
- Evita l'SMS com a segon factor si tens una altra opció: és el més feble. Millor una passkey o una app de codis.
- Claus físiques si corres risc: registra'n dues, perquè si perds l'única et quedes fora.
- iPhone robat: activa la Protección en caso de robo a Configuració > Face ID i codi.
- Abans de la vaga o d'una mani, mira aquesta part.
Demana ajuda
Pots venir directament aquí, sense fer el que hi ha abans.
APunts de trobada
Estem preparant punts on revisar mòbils en persona i fer el laboratori. Els publicarem aquí quan estiguin confirmats.
Vagis on vagis:
- Porta el mòbil carregat, el seu cable, el codi de desbloqueig al cap i una llista del que t'ha passat, amb dates.
- Tens dret a veure tot el que es fa i a dir que no.
- Ningú no necessita les teves contrasenyes. Les poses tu.
- Pregunta quines dades es copien, on es guarden i quan s'esborren.
- Desconfia de qui t'ofereixi per internet "netejar-te el mòbil": és una estafa clàssica.
BLínies d'ajuda
| Qui | Per a què |
|---|---|
| Access Now, Digital Security Helpline | Activistes, periodistes, defensores de drets humans i col·lectius. Gratis, 24 hores, també en castellà. Fan una comprovació prèvia de qui ets. |
| Amnistia Internacional, Security Lab | Periodistes, activistes i organitzacions en risc per atacs dirigits. |
| INCIBE: 017 | Qualsevol persona, sobretot per a estafes i comptes robats. Gratis i confidencial, de 8 a 23. També per WhatsApp (900 116 117) i Telegram (@INCIBE017). És un organisme públic: tingues-ho en compte si el teu cas és polític. |
CGuies per seguir, en castellà
- Kit de primers auxilis digitals: et guia segons el que et passi.
- Guies d'autodefensa digital de TeknoKasa, de Madrid: bloqueig del mòbil, detenció i més.
- Avalua els teus riscos, de l'EFF: sis preguntes per fer el teu pla.
- Spyware mercenari, de SocialTIC.
- Data Detox Kit, de Tactical Tech.
- Autocura per a qui passa per això, del mateix kit.
Com apuntar el que passaUna plantilla per no perdre les proves.

Et serveix a tu i a qui t'ajudi. Copia això en un paper o en un aparell de confiança, amb una línia per cada cosa estranya:
Data i hora:
Aparell o compte:
Què ha passat:
Número, correu o enllaç implicat:
Captura desada (on):
A qui ho he explicat:
- Fes les captures abans de bloquejar o denunciar un compte: després pot desaparèixer.
- No obris enllaços sospitosos per veure què són. Copia el text sense prémer-lo.
- Guarda una còpia xifrada. Si et desborda, demana a algú de confiança que se'n faci càrrec.
- Per denunciar a Espanya, aquesta guia explica com presentar les proves.
Vaga i manifestacions

- Abans: còpia de seguretat, codi llarg i Face ID o empremta desactivats. Acordeu un punt de trobada per si no hi ha xarxa. Valora portar un mòbil amb poques dades, o no portar-ne.
- Durant: si tems que te'l prenguin, apaga'l. Amb el mode avió no n'hi ha prou. Fes les fotos sense desbloquejar, des de la pantalla de bloqueig.
- Després: difumina les cares abans de publicar. Si t'han pres el mòbil, encara que sigui una estona, tracta'l com a sospitós: pas 2.
Basat en la guia de l'EFF, pensada per als EUA, i en les de TeknoKasa. No és assessoria legal: per saber què fer si et demanen el mòbil a Espanya, parla amb la teva advocada o amb un col·lectiu antirepressiu.
Recupera la resta de la teva vida digital
A resetea.net.
Zona techie: el laboratori
Per a hacklabs i per a qui vulgui aprendre.
Aquesta part és per muntar el laboratori. Per revisar el teu mòbil no cal. Les ordres no arreglen res per si soles: un "net" no vol dir net i una coincidència no vol dir infecció.
Consentiment. Només amb el teu mòbil o amb el d'algú que t'ho demana i és al davant. Analitzar el d'una altra persona sense permís és delicte i acabes fent el mateix que intentes combatre. La llicència d'MVT ho prohibeix expressament.
Com entra l'spyware de pagament
Són les tres vies que documenten les investigacions d'Amnistia Internacional. Saber per on entra ajuda a saber què cal buscar.
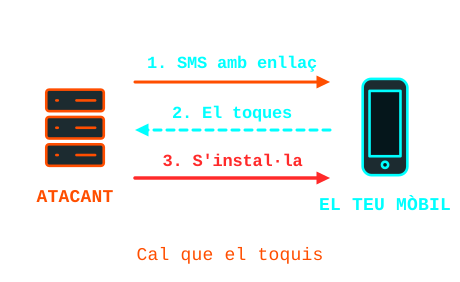
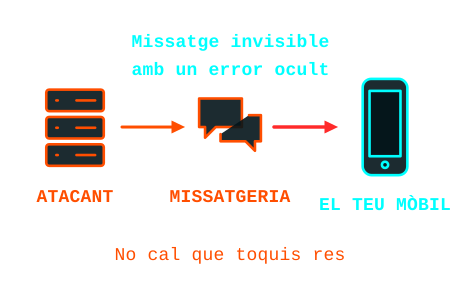
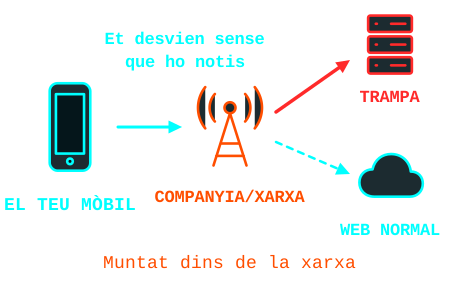
Esquemes d'elaboració pròpia a partir de Forensic Methodology Report: How to catch NSO Group's Pegasus (2021) i Predator Files: Technical deep-dive (2023), d'Amnistia Internacional. Hacksito no té cap relació amb Amnistia Internacional.
Això també passa aquí
L'octubre del 2026 el BOE va publicar que la Guardia Civil havia comprat per 2.066.115,70 € (uns 2,5 milions amb IVA) un sistema de "registros remotos" de mòbils. Pot "alojar software" a Android i iOS per a l'"acceso transparente" a continguts i comunicacions.
Es va adjudicar a Fortier Europe, de Boadilla del Monte, per procediment negociat sense publicitat i amb una sola oferta, al·legant l'exclusivitat del fabricant.
El que no se sap: qui el fabrica, com s'instal·la i si és Pegasus. L'anunci no ho diu, i atribuir-lo avui a un producte concret seria especular.
La llei (LECrim, art. 588 septies) exigeix autorització judicial i ho limita a certs delictes, durant un mes prorrogable fins a tres. Abans, Citizen Lab va documentar almenys 65 persones de l'entorn independentista català atacades amb Pegasus i Candiru.
Què és cada eina
| Eina | Què fa | Per a qui |
|---|---|---|
| Zero Breach Toolkit | Busca traces publicades d'spyware en ordinadors, en còpies d'iPhone i en el que s'ha recollit d'Android. Té finestra i dona el resultat en llenguatge normal. | Primer filtre, amb poc nivell tècnic. |
| MVT (Amnistia) | Anàlisi forense: extreu registres i els compara amb llistes d'indicadors. | Terminal. El mateix projecte diu que no és per a autodiagnòstic. |
| PiRogue (PTS) | Una Raspberry Pi fa de router i analitza el trànsit del mòbil. No mira dins del telèfon: mira amb qui parla. | Per saber de xarxes. |
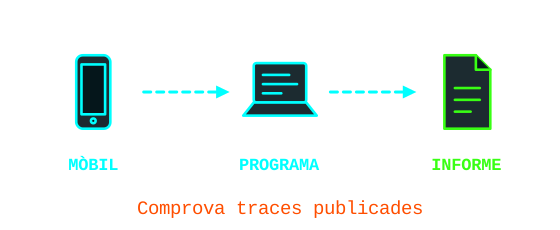
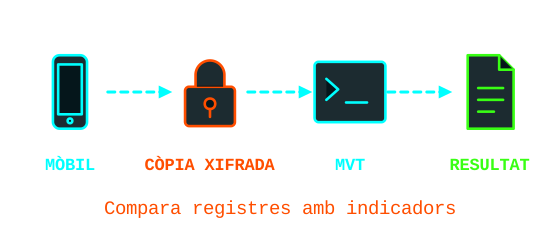
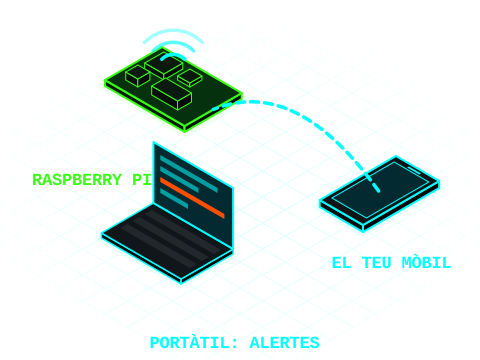
Es complementen: les dues primeres miren el que queda guardat a l'aparell i PiRogue el que fa a la xarxa mentre l'observes.
Antenes falses: 2G i RayhunterPer a organitzadores d'un esdeveniment o una acció.
Un IMSI catcher és una antena falsa que identifica els mòbils que té a prop. A diferència de l'spyware, no toca el telèfon, i cal ser a la zona.
- Apaga el 2G: la Protecció avançada d'Android ho evita en mòbils compatibles, i a l'iPhone ho fa el Mode d'aïllament. Et pots quedar sense xarxa on només hi hagi 2G.
- Rayhunter (EFF) busca senyals d'antenes falses amb un router mòbil barat. A Europa recomanen el TP-Link M7350, i necessita SIM. Una alerta no prova que hi hagi una antena falsa, i la captura pot contenir el teu IMSI. La mateixa EFF aconsella consultar una advocada fora dels EUA.
Com muntar el punt de revisióEl primer, abans de tocar cap mòbil.
- Un portàtil de confiança amb el disc xifrat, dedicat si pot ser. Si l'ordinador està compromès, ho està tot.
- Les còpies contenen la vida sencera de la persona: missatges, fotos, historial. Es queden en local i xifrades, i s'esborren quan ella ho decideixi.
- Res al núvol ni a serveis d'anàlisi en línia sense que ho autoritzi.
- Actualitza els indicadors el mateix dia. Amb llistes velles, el resultat no val.
- Davant d'un positiu creïble, deixa de tocar i passa el cas a Security Lab o a Access Now.
Zero Breach ToolkitPrimer filtre. Té finestra.
Projecte molt jove. El repositori es va crear l'octubre del 2026 i no hem trobat cap auditoria independent. Les versions 2.0.0 a 2.0.2 podien donar verd sense haver acabat de comprovar un mòbil: si en vas fer servir alguna, repeteix amb l'última. Hi ha repositoris amb noms semblants. Baixa només d'interplains/Zero-Breach-Toolkit.
Instal·lació. Baixa el programa del teu sistema (Windows, Mac o Linux) i obre'l. Com que encara no està signat, el sistema i alguns antivirus t'avisaran. Comprova'n abans l'origen:
gh attestation verify <archivo> --repo interplains/Zero-Breach-Toolkit
Actualitza les llistes d'indicadors abans de llançar la comprovació. L'anàlisi no puja res a internet.
Ordinador. Tanca els navegadors i les apps de missatgeria, tria la comprovació "Standard" (15 o 20 minuts) i prem "Start check".
iPhone. S'analitza una còpia a l'ordinador, mai al mateix mòbil. Connecta'l, prem Confia i fes una còpia marcant "Encriptar copia local" (Finder al Mac, Apple Devices al Windows). Al programa tria "A phone" i arrossega la carpeta de la còpia, que és aquí:
Mac:     ~/Library/Application Support/MobileSync/Backup
Windows: %USERPROFILE%\Apple\MobileSync\Backup
Android. Activa les Opcions per a desenvolupadors (prem set vegades Número de compilació) i la Depuració per USB. Connecta'l amb un cable de dades i autoritza l'ordinador. Al programa, "A phone" i l'opció de recollir des d'Android per USB. Mantén el mòbil desbloquejat. Quan acabis, apaga la Depuració per USB.
Com llegir-ho
No apareix res de les llistes públiques als llocs que ha pogut llegir. Revisa la llista del que no ha pogut comprovar. L'spyware sense traces publicades no surt.
Vol dir "mira-ho més de prop", no "estàs infectada". No esborris res ni visitis l'adreça que indica. Guarda l'informe i passa'l a la línia d'ajuda. Un domini compartit pot donar coincidències innocents.
MVT (Mobile Verification Toolkit)Anàlisi forense per terminal.
Demana Python 3.11 o superior i Linux o Mac. Al Windows, per WSL. La seva llicència és pròpia i restringeix l'ús sense consentiment, així que no és programari lliure en sentit estricte.
sudo apt install python3 python3-venv python3-pip sqlite3 libusb-1.0-0 pipx
pipx ensurepath
pipx install mvt
mvt download-iocs
iPhone
Amb una còpia xifrada es veuen més registres, com l'historial de Safari. La pots fer des de Finder o Apple Devices, o per terminal:
sudo apt install usbmuxd
pipx install pymobiledevice3
pymobiledevice3 lockdown pair
pymobiledevice3 backup2 encryption on 'CONTRASENYA'
pymobiledevice3 backup2 backup --full ./copia/
Aquesta contrasenya es queda a l'historial de la shell: esborra-la després. Mantén el mòbil desbloquejat. La còpia apareix en una subcarpeta amb l'UDID del mòbil. Per desxifrar-la i analitzar-la:
read -rs MVT_IOS_BACKUP_PASSWORD; export MVT_IOS_BACKUP_PASSWORD
mvt-ios decrypt-backup -d ./descifrada ./copia/<UDID>
unset MVT_IOS_BACKUP_PASSWORD
mvt-ios check-backup --output ./salida ./descifrada
Android
MVT ja no analitza directament per ADB. La recollida es fa amb AndroidQF: activa la Depuració per USB, autoritza l'ordinador, executa el binari i respon al que pregunta. Després:
mvt-android check-androidqf ./salida-androidqf
L'opció --virustotal està desactivada per defecte. Deixa-la així tret que la persona accepti que es consultin les seves apps en un servei extern. Quan acabis, apaga la Depuració per USB.
Com s'interpreta
- Les coincidències surten ressaltades a la terminal i es guarden a la carpeta de sortida. Llegeix aquests resultats i col·loca'ls a la línia temporal.
- Amb cada coincidència, pregunta't: quin indicador és, de quina campanya i de quan? La data encaixa amb la història de la persona? Quin procés o domini apareix?
- Una coincidència no és un diagnòstic. Abans de dir res a ningú, que la revisi algú amb experiència. Donar per bo un fals positiu fa molt de mal.
- Sense coincidències tampoc no hi ha certesa. La mateixa documentació avisa que els indicadors públics no són suficients per dir que un mòbil està net.
PiRogue Tool SuiteRaspberry Pi que analitza el trànsit.
És una Raspberry Pi que crea una wifi. Hi connectes el mòbil i la Pi analitza en directe tot el trànsit amb Suricata, fent servir regles de ProofPoint ET Open i els indicadors d'stalkerware d'Echap.
Material: Raspberry Pi 3B, 3B+ o 4 (la 5 és experimental), font d'alimentació, microSD de 32 GB (64 GB per a captures llargues) i cable de xarxa. Millor amb més de 2,5 GB de RAM: per sota, Suricata es desactiva, i sense ell no hi ha alertes.
Instal·lació
Baixa la imatge de PiRogue OS des de la guia oficial, comprova el hash i grava-la amb Balena Etcher. Connecta la Pi per cable i entra-hi:
sha256sum PiRogue-OS-*.img.xz
ssh pi@pirogue.local       # contrasenya inicial: raspberry, canvia-la en entrar
sudo apt update
sudo apt dist-upgrade -y
sudo apt install pirogue-base -y
sudo reboot
Durant la instal·lació respon No a desar les regles de tallafocs IPv4 i IPv6, i Sí a la captura sense root. Després treu la clau de la wifi i la del tauler (a la versió 2.x són aleatòries; la 1.x és diferent, ho explica la guia):
pirogue-admin-client wifi get-configuration
pirogue-admin-client dashboard get-configuration
El tauler és a https://pirogue.local/dashboard, amb un certificat autosignat. La telemetria ve activada de sèrie: desactiva-la seguint la guia abans de posar-hi el mòbil de ningú.
Captura
Al mòbil, posa el mode avió, activa només la wifi i desconnecta la VPN, perquè tot passi per la PiRogue. Connecta'l a la seva wifi. Els fluxos apareixen al tauler als 4 minuts, més o menys. Deixa-ho funcionant uns quants dies amb un ús normal: l'spyware no sempre es comunica just quan el mires. El tauler guarda 5 dies.
Per capturar a un fitxer i obrir-lo després a Wireshark:
sudo tcpdump -i wlan0 -w $(date +%Y%m%d%H%M)_captura.pcap
scp pi@pirogue.local:~/*_captura.pcap .
Com s'interpreta
- Alertes de seguretat: mires l'hora, la gravetat, el tipus d'amenaça, el nom de la regla i les IP d'origen i destinació. Moltes són soroll, com publicitat o rastrejadors. Llegeix la regla abans de treure conclusions.
- Llista de fluxos i mapa: busca dominis estranys, enviaments grans de dades a hores mortes o connexions regulars amb el mòbil en repòs. Comprova de qui és cada destinació. La majoria seran Apple, Google i les apps de sempre.
- Límits: gairebé tot va xifrat, així que veus a qui es connecta i quant, no el contingut. Suricata només detecta el que ja es coneix. Sense alertes no hi ha garantia de res.
- Privacitat: la captura retrata la vida de la persona. Es tracta com qualsevol altra còpia: en local, xifrada i esborrada en acabar.
El mateix projecte recomana que, en situacions de risc, l'anàlisi la segueixin professionals. Guies de PTS
Surt del programari privatiu
Quan acabis aquí, el pas següent.
 OPSECMòbils sense Google, sistemes lliures, navegadors, missatgeria i serveis.
Fonts
Revisat el novembre del 2026. Els menús i els telèfons canvien: si alguna cosa no coincideix, refia't de la font oficial.
- Amnistia Internacional: metodologia forense de Pegasus i Predator Files
- BOE-B-2026-33966: contracte de la Guardia Civil
- Digital First Aid Kit, EFF: Surveillance Self-Defense, Coalition Against Stalkerware i Tactical Tech: Holistic Security
- Apple: notificacions d'amenaces, mode d'aïllament i Comprovació de seguretat
- Google: Play Protect i Protecció avançada
- Vodafone: desviament de trucades i O2: contacte
- Selectra: codis de desviament 2026
- Zero Breach Toolkit, MVT, AndroidQF i PiRogue Tool Suite