Que che pasa? Empeza por aquí
 Chegoume unha alerta de Apple, Google ou WhatsAppNon borres nada e vai pedir axuda.
 As miñas chamadas van raras ou quedei sen liñaCinco minutos. Marcar uns códigos e facer unha chamada.
 Alguén sabe o que escribo por WhatsApp ou por correoMira as sesións abertas. É o máis rápido.
 Creo que me espían ou que me meteron algo no móbil ou no ordenadorQuince minutos. Trucos para iPhone, Android e ordenador.
 Vou á folga ou a unha maniQue facer co móbil antes, durante e despois.
 Veño montar o laboratorioZero Breach Toolkit, MVT e PiRogue.
Antes de tocar nada
Pérdense as probas.
Para buscar axuda e cambiar contrasinais, un de confianza.
Con data e capturas. Se é serio, que o saiba alguén de confianza.
Onde se produce cada pinchazo

Que é exactamente cada cousa?Son cinco casos distintos, e un non se ve desde o móbil.
| Que é | Podes velo ti? |
|---|---|
| Desvío de chamadas ou duplicado de SIM. As túas chamadas ou SMS van a outro sitio. | Si. Paso 1. |
| Conta aberta noutro sitio. WhatsApp Web, Telegram ou Google nun aparello que non é teu. É do máis común. | Si. Paso 2. |
| App espía (stalkerware). Alguén tivo o teu móbil na man e instaloulle algo. | Moitas veces si. Paso 2. |
| Spyware de pago (Pegasus, Predator, Graphite). Vai contra xornalistas, activistas e xente concreta. Pode entrar sen que toques nada. | A ollo, non. Fai falta laboratorio, e aínda así pode non aparecer. Paso 3. |
| Intervención xudicial. Faina a compañía por orde dun xulgado. | Non. Non deixa rastro no móbil e é secreta mentres dura. Ao rematar, tes dereito a sabelo. |
Chamadas e compañía
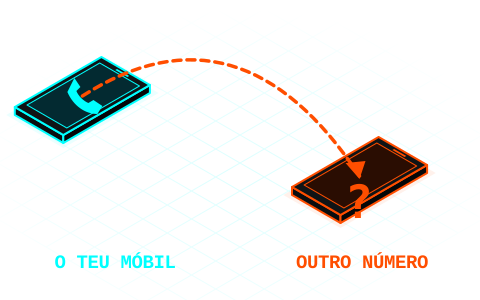
Vas marcar uns códigos e facer unha chamada.
AMira se hai desvíos
Abre a app de Teléfono, marca o código coma se fose un número e preme chamar. Saca foto ou captura do resultado antes de cambiar nada.

| Marca | Indícache se se desvían as chamadas… |
|---|---|
*#21# | todas, sempre. Este é o que máis importa. |
*#61# | cando non contestas. |
*#62# | cando estás sen cobertura ou apagado. |
*#67# | cando estás comunicando. |
BComo se interpreta
Non hai desvío. Só significa iso: non di nada de apps espía nin de intervencións.
O normal é que sexa o teu buzón de voz. Confírmao coa túa compañía.
Non significa nada malo: con chamadas por 4G (VoLTE) algúns códigos non funcionan. Míralo na app da túa compañía ou pregunta por teléfono.
Iso non debería estar aí. Saca foto, quita o desvío e chama á túa compañía.
CQuita os desvíos que non queiras
##21#,##61#,##62#,##67#quitan cada un o seu.##002#quítaos todos de golpe. Ollo, tamén o do buzón de voz: se o usas, igual tes que volver activalo.
Tamén se ve nos axustes. iPhone: Ajustes > Apps > Teléfono > Desvío de llamadas (en iOS antigos, Ajustes > Teléfono). Android: app de Teléfono, os seus axustes e Desvío de llamadas; o nome cambia segundo a marca.
O boato do *#06#. Circula que se marcas *#06# e non sae nada estás pinchada. Ese código só mostra o IMEI, o número de serie do móbil. Non detecta nada.
DChama á túa compañía

| Compañía | Teléfono | Horario |
|---|---|---|
| Movistar | 1004 | Todos os días, 9 a 22 |
| Vodafone | 22123 | 24 horas |
| Orange | 1470 | De luns a sábado, 9 a 22 |
| Yoigo | 622 622 622 622 desde outra compañía | 24 horas |
| O2 | 1551 | Todos os días, 9 a 22 |
| Digi | 1200 | Todos os días, 7 a 24 |
Outra compañía ou un número que non responde: míralo na túa factura ou na súa web. Se desconfías da túa liña, chama desde outro teléfono.
Pregunta isto, tal cal
- Hai algún desvío activo na miña liña? A que número?
- Fíxose hai pouco un duplicado de SIM ou un cambio a eSIM? Cando e onde?
- Hai outras liñas ao meu nome, ou algunha portabilidade ou cambio de titular solicitado?
- Que medidas tedes contra duplicados de SIM? Quero activalas.
Aproveita e cambia o PIN do buzón de voz se segue sendo o de fábrica.
Corre. Se o móbil queda de golpe sen cobertura e che chegan avisos de cambios nas túas contas, pode ser un duplicado de SIM. Chama xa á túa compañía desde outro teléfono e cambia os contrasinais do correo e do banco desde un aparello de confianza.
E se é unha intervención xudicial

- Cos códigos de desvío tampouco se ve. Eses códigos amosan os desvíos normais da túa liña. Unha intervención non desvía a chamada: a rede saca unha copia, e a norma técnica (3GPP TS 33.106) esixe que non altere os teus servizos nin dea ningún sinal.
- Chamando non cho van dicir. A compañía ten obriga legal de gardar segredo, e pode cometer desobediencia se non o fai (LECrim, art. 588 ter e). Un "non vemos nada raro" non a descarta.
- Mentres dura, é secreta: tramítase nunha peza separada e secreta (art. 588 bis d).
- Cando remata, si tes dereito a sabelo. Quen é parte recibe copia das gravacións e transcricións. E o xulgado debe notificarllo a quen aparece nas comunicacións interceptadas, agás que sexa imposible, esixa un esforzo desproporcionado ou prexudique futuras investigacións (art. 588 ter i).
- Se cres que hai unha causa aberta contra ti, quen pode preguntar é a túa avogada, no xulgado.
- Datos en mans da policía: podes pedilos, pero poden denegarcho para non prexudicar unha investigación. Nese caso podes exercer o dereito a través da AEPD (LO 7/2021, arts. 24 e 25).
Os teus datos de liña, por escrito
O que si podes pedir á compañía son os teus datos co dereito de acceso do RGPD (art. 15). Teñen un mes para contestar e a AEPD ten un formulario.
Seguinte: paso 2, revisa o teu móbil e o teu ordenador ↓Revisa o teu móbil, o teu ordenador e as túas contas
Vas mirar que hai aberto e que hai instalado.
Se tes unha sospeita forte (chegouche unha alerta de spyware, ou es xornalista ou activista e pasou algo concreto): non restaures nada, non actualices e non borres nada, e se podes pregunta antes de reiniciar. Salta ao paso 3, porque con iso se poden perder as probas. Ver cousas nos menús si que podes.
AOs sinais, sen paranoia
| O que notas | O que adoita ser |
|---|---|
| Batería que dura pouco, móbil quente, gasta datos | Batería vella ou unha app normal. Pode ser unha app espía, pero por si só non proba nada. Mira cal gasta nos axustes de batería. |
| Ruídos ou eco nas chamadas | Mala cobertura. Unha intervención moderna non soa. |
| Códigos de verificación que non pediches | Alguén está tentando entrar nesa conta. Cambia o contrasinal e activa a verificación en dous pasos. |
| Mensaxe rara cunha ligazón, aínda que sexa do teu banco ou de "unha amiga" | Phishing. Non a abras. Se xa a abriches, gárdaa e segue lendo. |
| Alguén sabe cousas que só dixeches polo móbil | Mira primeiro as sesións abertas. Se non hai nada, vai ao paso 3. |
| Alerta oficial de Apple, Google ou WhatsApp sobre ataques de spyware | Esta si que é seria: indica que o intentaron, non que te infectasen. Só unha análise o confirma. Paso 3. |
O spyware caro non dá sinais. Que o móbil vaia ben non o descarta, e que vaia mal tampouco o confirma.
BEmpeza polas túas contas

É o máis rápido e o que máis veces dá co problema. Bótalle un ollo aos aparellos que aparecen e pecha o que non recoñezas:
- WhatsApp: Ajustes > Dispositivos vinculados. Activa tamén Ajustes > Cuenta > Verificación en dos pasos.
- Signal: Ajustes > Dispositivos vinculados.
- Telegram: Ajustes > Dispositivos.
- Google: myaccount.google.com/device-activity.
- Correo: busca nos axustes reenvíos ou filtros que non puxeses ti.
Despois cambia os contrasinais desde un aparello de confianza, non desde o que sospeitas.
Mitos e falsas alarmasIncluído o "truco" de apagar o móbil cinco minutos.
"Apagar o móbil cinco minutos ao día protéxeo." Contouno Pedro Sánchez en outubro. Ten parte de verdade: moito spyware comercial non sobrevive a un reinicio, así que reiniciar a miúdo axuda. Pero non corrixe o fallo polo que entrou e poden volver entrar.
"Batería, calor ou clics = pinchada." Por si sós non proban nada.
"Unha app di que estou limpa, así que o estou." Só significa que non atopou o que xa se coñece. Dá falsa seguridade.
"Aviso de Apple = infectada." Indica un intento. A confirmación dáa unha análise forense.
"O primeiro é formatear." Destrúe as probas. Primeiro pide axuda.
"Con Signal ninguén me le." O cifrado funciona, pero se te enganan para vincular outro aparello cun QR, ese aparello recibe as túas mensaxes novas. Non escanees un QR para "verificar" nada se non empezaches ti a vinculación.
"En modo avión son invisible." Só apagalo dá garantía.
"Non teño nada que ocultar." A vixilancia tamén afecta a quen está ao outro lado: fontes, compañeiras, familia.
CElixe o teu aparello e toca para abrir os pasos
 iPhone7 pasos
- Mira se Apple te avisou. As alertas de ameazas saen na pantalla de bloqueo e en Ajustes, nun correo de
threat-notifications@email.apple.come nun aviso arriba de todo en account.apple.com. Apple nunca che pide nelas premer ligazóns, instalar nada nin dar contrasinais ou códigos. Se cho piden, é falsa. Se é de verdade, vai ao paso 3. - Comprobación de seguridad: Ajustes > Privacidad y seguridad > Comprobación de seguridad > Gestionar accesos y datos compartidos. Mostra quen ve a túa localización e as túas cousas, e que aparellos están na túa conta. "Restablecimiento de emergencia" corta todos os accesos de golpe.
- Perfís: Ajustes > General > VPN y gestión de dispositivos. Se non aparece nada, non tes ningún instalado, que é o normal nun móbil persoal. Se hai un perfil que non recoñeces, saca unha foto e pregunta antes de borralo. Se o móbil é da empresa ou do centro de estudos, pode ser seu.
- Face ID: Ajustes > Face ID y código. Se hai unha "apariencia alternativa" que non é túa, outra persoa pode desbloquealo. Cambia tamén o código se alguén o coñece.
- Apps: baixa ata a Biblioteca de apps, escribe no buscador e repasa a lista. Busca o que non lembres ter instalado.
- Actualiza: Ajustes > General > Actualización de software. Se non hai sospeita forte, é do mellor que podes facer.
- Se corres risco alto: Ajustes > Privacidad y seguridad > Modo de aislamiento. Limita bastantes cousas do móbil, pero é a defensa máis forte que ten fronte ao spyware de pago.
 Android7 pasos
Os menús cambian segundo a marca. Se non atopas algo, usa o buscador de arriba en Ajustes.
- Play Protect: en Play Store, icono de tu perfil > Play Protect > Ajustes. Comproba que segue activado e lanza unha análise. Se está apagado e non o apagaches ti, mal sinal.
- Accesibilidade: Ajustes > Accesibilidad, no apartado de apps instaladas ou descargadas. Este permiso deixa ler a pantalla e é o favorito das apps espía. Se hai unha que non coñeces, ollo.
- Administradores: en Ajustes > Seguridad, busca "administración de dispositivos". Nun móbil persoal debería estar só o de Google ou a marca.
- Permisos especiais: en Ajustes > Aplicaciones > Acceso especial, mira "Acceso a notificaciones" e "Instalar aplicaciones desconocidas".
- Apps: en Ajustes > Aplicaciones, mostra todas, tamén as do sistema. Desconfía de nomes baleiros ou xenéricos, como "Sync", "Service" ou "System", sen icona e con permisos de micro, localización ou SMS. Se dubidas, búscaa desde outro aparello.
- Depuración USB: se en Opciones de desarrollador está activada e non fuches ti, é un sinal.
- Se corres risco alto: en Ajustes > Seguridad y privacidad > Otros ajustes > Protección Avanzada, se o teu móbil o ten (Android 16 ou superior).
 Ordenador5 pasos
- Control remoto: busca nos teus programas TeamViewer, AnyDesk ou parecidos que non instalases ti. Son normais, pero con eles pódese manexar o teu ordenador desde fóra. Windows: Configuración > Aplicaciones > Aplicaciones instaladas. Mac: cartafol Aplicaciones.
- O que arranca só: Windows: Administrador de tareas > Aplicaciones de arranque. Mac: Ajustes del Sistema > General, nos elementos de inicio. Busca o que non recoñezas.
- Xestión remota en Mac: Ajustes del Sistema > General > Gestión de dispositivos. Se o Mac é persoal, non debería aparecer nada.
- Análise: en Windows, Seguridad de Windows > Protección contra virus y amenazas e lanza un exame completo. Mira nas extensións do navegador se hai algunha que non puxeches ti.
- Actualiza o sistema e o navegador, agás que teñas sospeita forte.
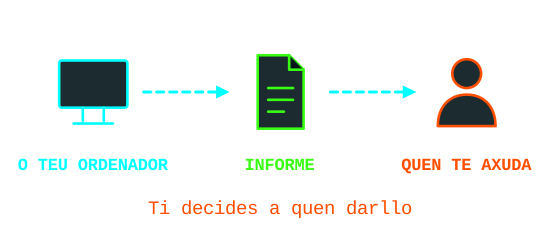
Se queres ir un paso máis alá, Zero Breach Toolkit busca trazas de spyware coñecido no ordenador e non sobe nada a internet. Só mira ese ordenador: non che di se o móbil está infectado.
DQue facer co que viches
Non garante que esteas limpa. Se non tes motivos para pensar que te teñen no punto de mira, actualiza, usa contrasinais distintos e verificación en dous pasos.
Saca capturas con data e pecha o que sexa teu. Se non che queda claro, vai ao paso 3.
Detente aí. Non borres nin restaures nada e pide axuda.
EDéixao máis difícil para a próxima
Rutina de 10 minutosFaina de cando en vez.

- Reinicia o móbil.
- Instala as actualizacións pendentes, do sistema e das apps.
- Repasa os dispositivos vinculados de WhatsApp, Signal, Telegram e Google.
- Usa un código de desbloqueo longo, non un patrón nin catro cifras.
- Borra as apps que xa non usas.
Blinda as túas contasContrasinais, chaves e roubo do móbil.
- Evita o SMS como segundo factor se tes outra opción: é o máis débil. Mellor unha passkey ou unha app de códigos.
- Chaves físicas se corres risco: rexistra dúas, porque se perdes a única quedas fóra.
- iPhone roubado: activa a Protección en caso de robo en Ajustes > Face ID y código.
- Antes da folga ou dunha mani, mira esta parte.
Pide axuda
Podes vir directa aquí, sen facer o anterior.
APuntos de encontro
Estamos preparando puntos onde revisar móbiles en persoa e facer o laboratorio. Publicarémolos aquí cando estean confirmados.
Vaias onde vaias:
- Trae o móbil cargado, o seu cable, o código de desbloqueo na cabeza e unha lista do que che pasou, con datas.
- Tes dereito a ver todo o que se fai e a dicir que non.
- Ninguén necesita os teus contrasinais. Escríbelos ti.
- Pregunta que datos se copian, onde se gardan e cando se borran.
- Desconfía de quen che ofreza por internet "limparche o móbil": é unha estafa clásica.
BLiñas de axuda
| Quen | Para que |
|---|---|
| Access Now, Digital Security Helpline | Activistas, xornalistas, defensoras de dereitos humanos e colectivos. De balde, 24 horas, tamén en castelán. Fan unha comprobación previa de quen es. |
| Amnistía Internacional, Security Lab | Xornalistas, activistas e organizacións en risco por ataques dirixidos. |
| INCIBE: 017 | Calquera persoa, sobre todo para estafas e contas roubadas. De balde e confidencial, de 8 a 23. Tamén por WhatsApp (900 116 117) e Telegram (@INCIBE017). É un organismo público: tenno en conta se o teu caso é político. |
CGuías para seguir, en castelán
- Kit de primeiros auxilios dixitais: guíate segundo o que che pase.
- Guías de autodefensa dixital de TeknoKasa, de Madrid: bloqueo do móbil, detención e máis.
- Avalía os teus riscos, da EFF: seis preguntas para facer o teu plan.
- Spyware mercenario, de SocialTIC.
- Data Detox Kit, de Tactical Tech.
- Autocoidado para quen pasa por isto, do mesmo kit.
Como apuntar o que pasaUnha plantilla para non perder as probas.

Sérveche a ti e a quen che axude. Copia isto nun papel ou nun aparello de confianza, cunha liña por cada cousa rara:
Data e hora:
Aparello ou conta:
Que pasou:
Número, correo ou ligazón implicada:
Captura gardada (onde):
A quen llo contei:
- Saca as capturas antes de bloquear ou denunciar unha conta: despois pode desaparecer.
- Non abras ligazóns sospeitosas para ver que son. Copia o texto sen premelo.
- Garda unha copia cifrada. Se te abruma, pídelle a alguén de confianza que o leve.
- Para denunciar en España, esta guía explica como presentar as probas.
Folga e manifestacións

- Antes: copia de seguridade, código longo e Face ID ou pegada desactivados. Acordade un punto de encontro por se non hai rede. Valora levar un móbil con poucos datos, ou non levalo.
- Durante: se temes que cho quiten, apágao. O modo avión non abonda. Fai as fotos sen desbloquear, desde a pantalla de bloqueo.
- Despois: difumina as caras antes de publicar. Se che quitaron o móbil, aínda que sexa un anaco, trátao como sospeitoso: paso 2.
Baseado na guía da EFF, pensada para EUA, e nas de TeknoKasa. Non é asesoría legal: para saber que facer se che piden o móbil en España, fala coa túa avogada ou cunha colectiva antirrepresiva.
Recupera o resto da túa vida dixital
En resetea.net.
Zona techie: o laboratorio
Para hacklabs e para quen queira aprender.
Esta parte é para montar o laboratorio. Para revisar o teu móbil non fai falta. Os comandos non arranxan nada por si sós: un "limpo" non significa limpo e unha coincidencia non significa infección.
Consentimento. Só co teu móbil ou co de alguén que cho pide e está diante. Analizar o doutra persoa sen permiso é delito e o que acabas facendo é o mesmo que tentas combater. A licenza de MVT prohíbeo de forma expresa.
Como entra o spyware de pago
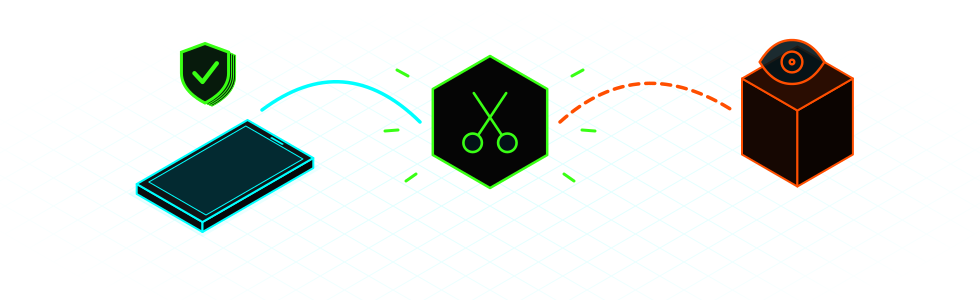
Son as tres vías que documentan as investigacións de Amnistía Internacional. Saber por onde entra axuda a saber que buscar.
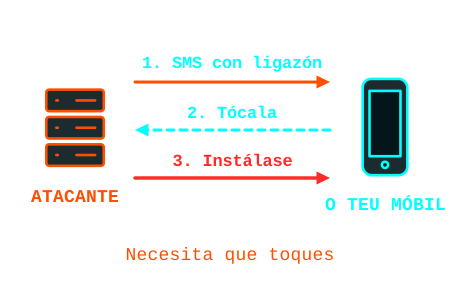
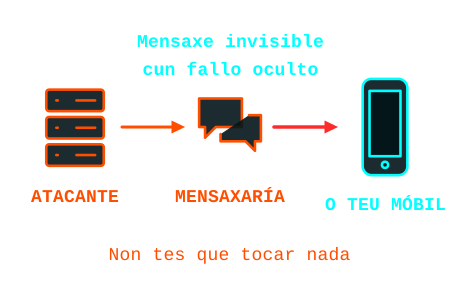
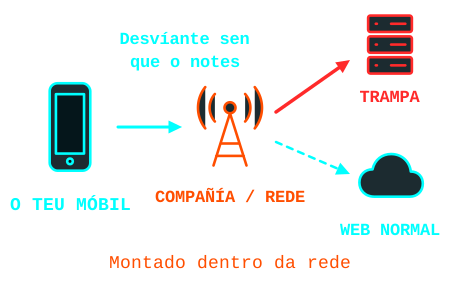
Esquemas de elaboración propia a partir de Forensic Methodology Report: How to catch NSO Group's Pegasus (2021) e Predator Files: Technical deep-dive (2023), de Amnistía Internacional. Hacksito non ten relación con Amnistía Internacional.
Isto tamén pasa aquí
En outubro de 2026 o BOE publicou que a Guardia Civil comprou por 2.066.115,70 € (uns 2,5 millóns con IVE) un sistema de "registros remotos" de móbiles. Pode "alojar software" en Android e iOS para o "acceso transparente" a contidos e comunicacións.
Adxudicouse a Fortier Europe, de Boadilla del Monte, por procedemento negociado sen publicidade e cunha soa oferta, alegando a exclusividade do fabricante.
O que non se sabe: quen o fabrica, como se instala e se é Pegasus. O anuncio non o di, e atribuílo a un produto concreto hoxe sería especular.
A lei (LECrim, art. 588 septies) esixe autorización xudicial e limítao a certos delitos, durante un mes prorrogable ata tres. Antes, Citizen Lab documentou polo menos 65 persoas do contorno independentista catalán atacadas con Pegasus e Candiru.
Que é cada ferramenta
| Ferramenta | Que fai | Para quen |
|---|---|---|
| Zero Breach Toolkit | Busca trazas publicadas de spyware en ordenadores, en copias de iPhone e no recollido de Android. Ten xanela e dá o resultado en linguaxe normal. | Primeiro filtro, con pouco nivel técnico. |
| MVT (Amnistía) | Análise forense: extrae rexistros e compáraos con listas de indicadores. | Terminal. O propio proxecto di que non é para autodiagnóstico. |
| PiRogue (PTS) | Unha Raspberry Pi fai de router e analiza o tráfico do móbil. Non mira dentro do teléfono: mira con quen fala. | Para quen sabe de redes. |
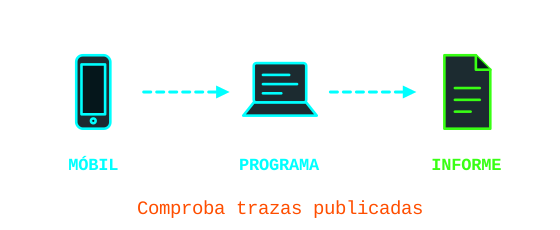
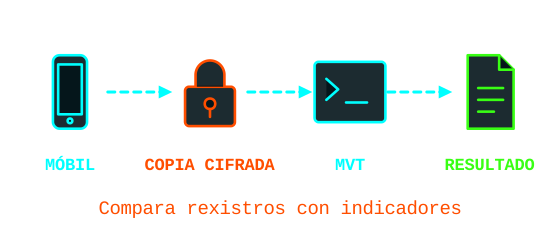
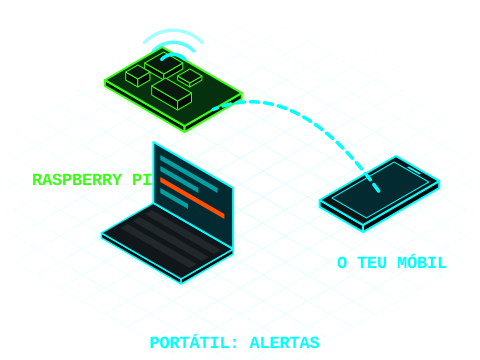
Compleméntanse: as dúas primeiras miran o que queda gardado no aparello e PiRogue o que fai na rede mentres o observas.
Antenas falsas: 2G e RayhunterPara organizadoras dun evento ou unha acción.
Un IMSI catcher é unha antena falsa que identifica os móbiles que ten preto. A diferenza do spyware, non toca o teléfono, e hai que estar na zona.
- Apaga o 2G: a Protección Avanzada de Android evítao en móbiles compatibles, e en iPhone faino o Modo de aislamiento. Podes quedar sen rede onde só haxa 2G.
- Rayhunter (EFF) busca sinais de antenas falsas cun router móbil barato. En Europa recomendan o TP-Link M7350, e necesita SIM. Unha alerta non proba que haxa unha antena falsa, e a captura pode conter o teu IMSI. A propia EFF aconsella consultar unha avogada fóra de EUA.
Como montar o postoO primeiro, antes de tocar ningún móbil.
- Un portátil de confianza co disco cifrado, dedicado se pode ser. Se o ordenador está comprometido, estao todo.
- As copias conteñen a vida enteira da persoa: mensaxes, fotos, historial. Quedan en local e cifradas, e bórranse cando ela o decida.
- Nada á nube nin a servizos de análise en liña sen que o autorice.
- Actualiza os indicadores o mesmo día. Con listas vellas, o resultado non vale.
- Ante un positivo crible, deixa de tocar e pasa o caso a Security Lab ou a Access Now.
Zero Breach ToolkitPrimeiro filtro. Ten xanela.
Proxecto moi novo. O repositorio creouse en outubro de 2026 e non atopamos ningunha auditoría independente. As versións 2.0.0 a 2.0.2 podían dar en verde sen rematar de comprobar un móbil: se usaches unha desas, repite coa última. Hai repositorios con nomes parecidos. Descarga só de interplains/Zero-Breach-Toolkit.
Instalación. Baixa o programa do teu sistema (Windows, Mac ou Linux) e ábreo. Como aínda non está asinado, o sistema e algúns antivirus avisarán. Comproba antes a súa orixe:
gh attestation verify <archivo> --repo interplains/Zero-Breach-Toolkit
Actualiza as listas de indicadores antes de lanzar a comprobación. A análise non sobe nada a internet.
Ordenador. Pecha os navegadores e as apps de mensaxaría, elixe a comprobación "Standard" (15 ou 20 minutos) e preme "Start check".
iPhone. Analízase unha copia no ordenador, nunca no propio móbil. Conéctao, preme Confiar e fai unha copia marcando "Encriptar copia local" (Finder en Mac, Apple Devices en Windows). No programa elixe "A phone" e arrastra o cartafol da copia, que está aquí:
Mac:     ~/Library/Application Support/MobileSync/Backup
Windows: %USERPROFILE%\Apple\MobileSync\Backup
Android. Activa as Opciones de desarrollador (preme sete veces en Número de compilación) e a Depuración USB. Conecta cun cable de datos e autoriza o ordenador. No programa, "A phone" e a opción de recoller desde Android por USB. Mantén o móbil desbloqueado. Ao rematar, apaga a Depuración USB.
Como lelo
Non aparece nada das listas públicas nos sitios que puido ler. Revisa a lista do que non puido comprobar. O spyware sen trazas publicadas non sae.
Significa "mira máis de preto", non "estás infectada". Non borres nada nin visites o enderezo que indica. Garda o informe e pásallo á liña de axuda. Un dominio compartido pode dar coincidencias inocentes.
MVT (Mobile Verification Toolkit)Análise forense por terminal.
Pide Python 3.11 ou superior e Linux ou Mac. En Windows, por WSL. A súa licenza é propia e restrinxe o uso sen consentimento, así que non é software libre en sentido estrito.
sudo apt install python3 python3-venv python3-pip sqlite3 libusb-1.0-0 pipx
pipx ensurepath
pipx install mvt
mvt download-iocs
iPhone
Con copia cifrada vense máis rexistros, como o historial de Safari. Podes facela desde Finder ou Apple Devices, ou por terminal:
sudo apt install usbmuxd
pipx install pymobiledevice3
pymobiledevice3 lockdown pair
pymobiledevice3 backup2 encryption on 'CONTRASINAL'
pymobiledevice3 backup2 backup --full ./copia/
Ese contrasinal queda no historial da shell: bórrao despois. Mantén o móbil desbloqueado. A copia aparece nun subcartafol co UDID do móbil. Para descifrala e analizala:
read -rs MVT_IOS_BACKUP_PASSWORD; export MVT_IOS_BACKUP_PASSWORD
mvt-ios decrypt-backup -d ./descifrada ./copia/<UDID>
unset MVT_IOS_BACKUP_PASSWORD
mvt-ios check-backup --output ./salida ./descifrada
Android
MVT xa non analiza por ADB directamente. A recollida faise con AndroidQF: activa a Depuración USB, autoriza o ordenador, executa o binario e responde ao que pregunta. Logo:
mvt-android check-androidqf ./salida-androidqf
A opción --virustotal está apagada por defecto. Déixaa así agás que a persoa acepte que se consulten as súas apps nun servizo externo. Ao acabar, apaga a Depuración USB.
Como se interpreta
- As coincidencias saen resaltadas na terminal e gárdanse no cartafol de saída. Le eses resultados e sitúaos na liña temporal.
- Con cada coincidencia, pregúntate: que indicador é, de que campaña e de cando? A data encaixa coa historia da persoa? Que proceso ou dominio aparece?
- Unha coincidencia non é un diagnóstico. Antes de dicirlle nada a ninguén, que a revise alguén con experiencia. Dar por bo un falso positivo fai moito dano.
- Sen coincidencias tampouco hai certeza. A propia documentación avisa de que os indicadores públicos non abondan para dicir que un móbil está limpo.
PiRogue Tool SuiteRaspberry Pi que analiza o tráfico.
É unha Raspberry Pi que crea unha wifi. Conectas o móbil a ela e a Pi analiza en directo todo o tráfico con Suricata, usando regras de ProofPoint ET Open e os indicadores de stalkerware de Echap.
Material: Raspberry Pi 3B, 3B+ ou 4 (a 5 é experimental), fonte de alimentación, microSD de 32 GB (64 GB para capturas longas) e cable de rede. Mellor con máis de 2,5 GB de RAM: por debaixo, Suricata desactívase, e sen el non hai alertas.
Instalación
Baixa a imaxe de PiRogue OS desde a guía oficial, comproba o hash e gravala con Balena Etcher. Conecta a Pi por cable e entra:
sha256sum PiRogue-OS-*.img.xz
ssh pi@pirogue.local       # contrasinal inicial: raspberry, cámbiao ao entrar
sudo apt update
sudo apt dist-upgrade -y
sudo apt install pirogue-base -y
sudo reboot
Durante a instalación responde Non a gardar as regras de devasa IPv4 e IPv6, e Si á captura sen root. Logo saca a clave da wifi e a do panel (na versión 2.x son aleatorias; a 1.x é distinta, explícao a guía):
pirogue-admin-client wifi get-configuration
pirogue-admin-client dashboard get-configuration
O panel está en https://pirogue.local/dashboard, con certificado autoasinado. A telemetría vén activada de serie: desactívaa seguindo a guía antes de meter o móbil de ninguén.
Captura
No móbil, pon modo avión, activa só a wifi e desconecta a VPN, para que todo pase pola PiRogue. Conéctao á súa wifi. Os fluxos aparecen no panel aos 4 minutos, máis ou menos. Déixao funcionando varios días con uso normal: o spyware non sempre se comunica en canto o miras. O panel garda 5 días.
Para capturar a ficheiro e abrilo logo en Wireshark:
sudo tcpdump -i wlan0 -w $(date +%Y%m%d%H%M)_captura.pcap
scp pi@pirogue.local:~/*_captura.pcap .
Como se interpreta
- Alertas de seguridade: miras a hora, a gravidade, o tipo de ameaza, o nome da regra e as IP de orixe e destino. Moitas son ruído, como publicidade ou rastrexadores. Le a regra antes de sacar conclusións.
- Lista de fluxos e mapa: busca dominios raros, envíos grandes de datos a horas mortas ou conexións regulares co móbil en repouso. Comproba de quen é cada destino. A maioría serán Apple, Google e as apps de sempre.
- Límites: case todo vai cifrado, así que ves a quen se conecta e canto, non o contido. Suricata só detecta o xa coñecido. Sen alertas non hai garantía de nada.
- Privacidade: a captura retrata a vida da persoa. Trátase coma calquera outra copia: en local, cifrada e borrada ao acabar.
O propio proxecto recomenda que, en situacións de risco, a análise a sigan profesionais. Guías de PTS
Sae do software privativo
Cando acabes aquí, o seguinte paso.
 OPSECMóbiles sen Google, sistemas libres, navegadores, mensaxaría e servizos.
Fontes
Revisado en novembro de 2026. Os menús e os teléfonos cambian: se algo non coincide, fíate da fonte oficial.
- Amnistía Internacional: metodoloxía forense de Pegasus e Predator Files
- BOE-B-2026-33966: contrato da Guardia Civil
- Digital First Aid Kit, EFF: Surveillance Self-Defense, Coalition Against Stalkerware e Tactical Tech: Holistic Security
- Apple: notificacións de ameazas, modo de aislamiento e Comprobación de seguridad
- Google: Play Protect e Protección Avanzada
- Vodafone: desvío de chamadas e O2: contacto
- Selectra: códigos de desvío 2026
- Zero Breach Toolkit, MVT, AndroidQF e PiRogue Tool Suite