Zer gertatzen zaizu? Hasi hemendik
 Apple, Google edo WhatsApp-en alerta bat jaso dutEz ezabatu ezer eta joan laguntza eskatzera.
 Deiak arraro dabiltza edo linearik gabe geratu naizBost minutu. Kode batzuk markatu eta dei bat egin.
 Norbaitek badaki WhatsApp-ez edo posta elektronikoz idazten dudanaBegiratu irekita dauden saioak. Hori da azkarrena.
 Zelatatzen nautela uste dut, edo mugikorrean edo ordenagailuan zerbait sartu didatelaHamabost minutu. Trikimailuak iPhone, Android eta ordenagailurako.
 Grebara edo manifestazio batera noaZer egin mugikorrarekin aurretik, bitartean eta ondoren.
 Laborategia muntatzera natorZero Breach Toolkit, MVT eta PiRogue.
Ezer ukitu aurretik
Frogak galtzen dira.
Laguntza bilatzeko eta pasahitzak aldatzeko, konfiantzazko bat.
Data eta pantaila-argazkiekin. Larria bada, jakin dezala konfiantzazko norbaitek.
Non gertatzen da zelataketa bakoitza

Zer da zehazki bakoitza?Bost kasu desberdin dira, eta bat ez da mugikorretik ikusten.
| Zer den | Zuk ikus dezakezu? |
|---|---|
| Deien desbideratzea edo SIM bikoizketa. Zure deiak edo SMSak beste nonbaitera doaz. | Bai. 1. urratsa. |
| Kontua beste nonbait irekita. WhatsApp Web, Telegram edo Google zurea ez den gailu batean. Oso ohikoa da. | Bai. 2. urratsa. |
| App espia (stalkerware). Norbaitek zure mugikorra eskuan izan zuen eta zerbait instalatu zion. | Askotan bai. 2. urratsa. |
| Ordainpeko spywarea (Pegasus, Predator, Graphite). Kazetari, aktibista eta pertsona jakin batzuen aurka doa. Ezer ukitu gabe sar daiteke. | Begiz, ez. Laborategia behar da, eta hala ere agian ez da agertuko. 3. urratsa. |
| Esku-hartze judiziala. Konpainiak egiten du, epaitegi baten aginduz. | Ez. Ez du arrastorik uzten mugikorrean eta sekretua da irauten duen bitartean. Amaitzean, jakiteko eskubidea duzu. |
Deiak eta konpainia
Kode batzuk markatu eta dei bat egingo duzu.
ABegiratu ea desbideratzerik dagoen
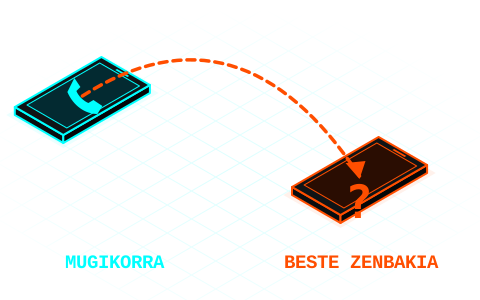
Ireki Telefonoa aplikazioa, markatu kodea zenbaki bat balitz bezala eta sakatu deitzeko botoia. Atera emaitzaren argazkia edo pantaila-argazkia ezer aldatu aurretik.

| Markatu | Deiak desbideratzen diren esaten dizu… |
|---|---|
*#21# | guztiak, beti. Hau da garrantzitsuena. |
*#61# | erantzuten ez duzunean. |
*#62# | estaldurarik gabe edo itzalita zaudenean. |
*#67# | hizketan zaudenean. |
BNola interpretatu
Ez dago desbideratzerik. Horixe bakarrik esan nahi du: ez du ezer esaten app espiez edo esku-hartzeez.
Normalean zure ahots-postontzia izango da. Baieztatu zure konpainiarekin.
Ez du ezer txarrik esan nahi: 4G bidezko deiekin (VoLTE) kode batzuek ez dute funtzionatzen. Begiratu zure konpainiaren appean edo galdetu telefonoz.
Horrek ez luke hor egon behar. Atera argazkia, kendu desbideratzea eta deitu zure konpainiari.
CKendu nahi ez dituzun desbideratzeak
##21#,##61#,##62#,##67#: bakoitzak berea kentzen du.##002#kodeak guztiak batera kentzen ditu. Kontuz, ahots-postontzikoa ere bai: erabiltzen baduzu, agian berriro aktibatu beharko duzu.
Ezarpenetan ere ikusten da. iPhone: Ajustes > Apps > Teléfono > Desvío de llamadas (iOS zaharretan, Ajustes > Teléfono). Android: Telefonoa aplikazioa, haren ezarpenak eta Desvío de llamadas; izena markaren arabera aldatzen da.
*#06#-aren gezurra. Zabaltzen ari da *#06# markatu eta ezer ateratzen ez bada entzuten zaituztela. Kode horrek IMEIa baino ez du erakusten, mugikorraren serie-zenbakia. Ez du ezer detektatzen.
DDeitu zure konpainiari

| Konpainia | Telefonoa | Ordutegia |
|---|---|---|
| Movistar | 1004 | Egunero, 9etatik 22etara |
| Vodafone | 22123 | 24 orduz |
| Orange | 1470 | Astelehenetik larunbatera, 9etatik 22etara |
| Yoigo | 622 622 622 622 beste konpainia batetik | 24 orduz |
| O2 | 1551 | Egunero, 9etatik 22etara |
| Digi | 1200 | Egunero, 7etatik 24etara |
Beste konpainia bat edo erantzuten ez duen zenbaki bat: begiratu zure fakturan edo haren webgunean. Zure linearekin mesfidati bazaude, deitu beste telefono batetik.
Galdetu hau, hitzez hitz
- Ba al dago desbideratzerik aktibo nire linean? Zein zenbakitara?
- Egin al da duela gutxi SIM bikoizketarik edo eSIMerako aldaketarik? Noiz eta non?
- Ba al dago beste linearik nire izenean, edo eskatutako eramangarritasunik edo titular-aldaketarik?
- Zer neurri dituzue SIM bikoizketen aurka? Aktibatu nahi ditut.
Aprobetxatu eta aldatu ahots-postontziko PINa, oraindik fabrikakoa bada.
Azkar. Mugikorra bat-batean estaldurarik gabe geratzen bada eta zure kontuetako aldaketen abisuak jasotzen badituzu, SIM bikoizketa izan daiteke. Deitu berehala zure konpainiari beste telefono batetik eta aldatu posta elektronikoko eta bankuko pasahitzak konfiantzazko gailu batetik.
Eta esku-hartze judiziala bada

- Desbideratze-kodeekin ere ez da ikusten. Kode horiek zure linearen desbideratze arruntak erakusten dituzte. Interbentzio batek ez du deia desbideratzen: sareak kopia bat ateratzen du, eta arau teknikoak (3GPP TS 33.106) eskatzen du zure zerbitzuak ez aldatzea eta inolako seinalerik ez ematea.
- Deituta ez dizute esango. Konpainiak sekretua gordetzeko lege-betebeharra du, eta desobedientzia egin dezake gordetzen ez badu (LECrim, art. 588 ter e). "Ez dugu ezer arrarorik ikusten" batek ez du baztertzen.
- Irauten duen bitartean, sekretua da: pieza bereizi eta sekretu batean izapidetzen da (art. 588 bis d).
- Amaitzean, bai, jakiteko eskubidea duzu. Alderdi direnek grabazioen eta transkripzioen kopia jasotzen dute. Eta epaitegiak jakinarazi behar die atzemandako komunikazioetan agertzen direnei, ezinezkoa ez bada, ahalegin neurrigabea eskatzen ez badu edo etorkizuneko ikerketei kalte egiten ez badie (art. 588 ter i).
- Zure aurkako auzi bat irekita dagoela uste baduzu, zure abokatuak galde dezake, epaitegian.
- Poliziaren esku dauden datuak: eska ditzakezu, baina uka diezazukete ikerketa bati kalterik ez egiteko. Kasu horretan, eskubidea AEPDaren bidez balia dezakezu (LO 7/2021, arts. 24 y 25).
Zure linearen datuak, idatziz
Konpainiari eska diezaiokezuna zure datuak dira, RGPDko sarbide-eskubidearen bidez (art. 15). Hilabete dute erantzuteko, eta AEPDak inprimaki bat du.
Hurrengoa: 2. urratsa, berrikusi zure mugikorra eta ordenagailua ↓Berrikusi zure mugikorra, ordenagailua eta kontuak
Zer dagoen irekita eta zer dagoen instalatuta begiratuko duzu.
Susmo handia baduzu (spyware-alerta bat jaso duzu, edo kazetari edo aktibista zara eta zerbait zehatza gertatu da): ez leheneratu ezer, ez eguneratu eta ez ezabatu ezer, eta ahal baduzu galdetu berrabiarazi aurretik. Joan zuzenean 3. urratsera, horrekin frogak gal daitezkeelako. Menuetan gauzak ikustea bai, egin dezakezu.
ASeinaleak, paranoiarik gabe
| Nabaritzen duzuna | Normalean zer den |
|---|---|
| Bateriak gutxi irauten du, mugikorra bero dago, datuak kontsumitzen ditu | Bateria zaharra edo app arrunt bat. App espia izan daiteke, baina horrek bakarrik ez du ezer frogatzen. Begiratu bateriaren ezarpenetan zeinek kontsumitzen duen. |
| Zarata edo oihartzuna deietan | Estaldura txarra. Esku-hartze moderno batek ez du soinurik egiten. |
| Eskatu ez dituzun egiaztapen-kodeak | Norbait kontu horretan sartzen saiatzen ari da. Aldatu pasahitza eta aktibatu bi urratseko egiaztapena. |
| Esteka duen mezu arraroa, nahiz eta zure bankutik edo "lagun batengandik" etorri | Phishinga. Ez ireki. Dagoeneko ireki baduzu, gorde eta jarraitu irakurtzen. |
| Norbaitek badaki mugikorrez bakarrik esan dituzun gauzak | Begiratu lehenik irekitako saioak. Ezer ez badago, joan 3. urratsera. |
| Apple, Google edo WhatsApp-en alerta ofiziala spyware erasoei buruz | Hau bai, larria da: saiatu direla adierazten du, ez kutsatu zaituztela. Analisi batek bakarrik baieztatzen du. 3. urratsa. |
Spyware garestiak ez du seinalerik ematen. Mugikorrak ondo funtzionatzeak ez du baztertzen, eta gaizki funtzionatzeak ere ez du baieztatzen.
BHasi zure kontuetatik

Hori da azkarrena eta gehienetan arazoa aurkitzen duena. Begiratu agertzen diren gailuei eta itxi ezagutzen ez duzuna:
- WhatsApp: Ajustes > Dispositivos vinculados. Aktibatu baita ere Ajustes > Cuenta > Verificación en dos pasos.
- Signal: Ajustes > Dispositivos vinculados.
- Telegram: Ajustes > Dispositivos.
- Google: myaccount.google.com/device-activity.
- Posta: bilatu ezarpenetan zuk jarri ez dituzun birbidaltzeak edo iragazkiak.
Gero aldatu pasahitzak konfiantzazko gailu batetik, ez susmagarria den horretatik.
Mitoak eta alarma faltsuakMugikorra bost minutuz itzaltzeko "trikimailua" barne.
"Mugikorra egunean bost minutuz itzaltzeak babesten du." Pedro Sánchezek kontatu zuen urrian. Egia du neurri batean: merkataritzako spyware asko ez da berrabiaraztetik bizirik ateratzen, beraz maiz berrabiarazteak laguntzen du. Baina ez du zuzentzen sartzeko erabili zuen akatsa, eta berriro sar daitezke.
"Bateria, beroa edo klikak = entzuten naute." Berez ez dute ezer frogatzen.
"App batek garbi nagoela dio, beraz garbi nago." Ezagutzen dena aurkitu ez duela esan nahi du, besterik ez. Segurtasun faltsua ematen du.
"Apple-ren abisua = kutsatuta." Saiakera bat adierazten du. Baieztapena analisi forense batek ematen du.
"Lehenengo gauza formateatzea da." Frogak suntsitzen ditu. Lehenik, eskatu laguntza.
"Signalekin inork ez nau irakurtzen." Zifratzeak funtzionatzen du, baina engainatzen bazaituzte beste gailu bat QR batekin lotzeko, gailu horrek zure mezu berriak jasotzen ditu. Ez eskaneatu QRrik ezer "egiaztatzeko", lotzea zuk hasi ez baduzu.
"Hegaldi moduan ikusezina naiz." Itzaltzeak bakarrik ematen du bermea.
"Ez dut ezkutatzeko ezer." Zaintzak hitz egiten duzun jendeari ere eragiten dio: iturriak, lankideak, familia.
CAukeratu zure gailua eta sakatu urratsak irekitzeko
 iPhone7 urrats
- Begiratu ea Apple-k abisatu dizun. Mehatxu-alertak blokeo-pantailan eta ezarpenetan agertzen dira,
threat-notifications@email.apple.comhelbideko mezu batean eta account.apple.com webguneko goiko abisu batean. Apple-k ez dizu inoiz eskatzen horietan estekak sakatzeko, ezer instalatzeko edo pasahitzak edo kodeak emateko. Eskatzen badizute, faltsua da. Benetakoa bada, joan 3. urratsera. - Segurtasun-egiaztapena: Ajustes > Privacidad y seguridad > Comprobación de seguridad > Gestionar accesos y datos compartidos. Zure kokapena eta gauzak nork ikusten dituen eta zure kontuan zein gailu dauden erakusten du. "Restablecimiento de emergencia" aukerak sarbide guztiak batera mozten ditu.
- Profilak: Ajustes > General > VPN y gestión de dispositivos. Ezer agertzen ez bada, ez duzu bat ere instalatuta, eta hori normala da mugikor pertsonal batean. Ezagutzen ez duzun profil bat badago, atera argazkia eta galdetu ezabatu aurretik. Mugikorra enpresarena edo ikastetxearena bada, haiena izan daiteke.
- Face ID: Ajustes > Face ID y código. Zurea ez den "apariencia alternativa" bat badago, beste pertsona batek desblokea dezake. Aldatu kodea ere, norbaitek ezagutzen badu.
- Appak: jaitsi Biblioteca de apps-eraino, idatzi bilatzailean eta errepasatu zerrenda. Bilatu instalatu izana gogoratzen ez duzuna.
- Eguneratu: Ajustes > General > Actualización de software. Susmo handirik ez badago, egin dezakezun onenetakoa da.
- Arrisku handia baduzu: Ajustes > Privacidad y seguridad > Modo de aislamiento. Mugikorraren gauza dezente mugatzen ditu, baina ordainpeko spywarearen aurka duen defentsarik indartsuena da.
 Android7 urrats
Menuak markaren arabera aldatzen dira. Zerbait aurkitzen ez baduzu, erabili ezarpenetako goiko bilatzailea.
- Play Protect: Play Store-n, icono de tu perfil > Play Protect > Ajustes. Egiaztatu aktibatuta dagoela oraindik eta abiarazi analisi bat. Itzalita badago eta zuk itzali ez baduzu, seinale txarra.
- Irisgarritasuna: Ajustes > Accesibilidad, instalatutako edo deskargatutako appen atalean. Baimen honek pantaila irakurtzen uzten du eta app espien gogokoena da. Ezagutzen ez duzun bat badago, kontuz.
- Administratzaileak: Ajustes > Seguridad atalean, bilatu "administración de dispositivos". Mugikor pertsonal batean Google-rena edo markarena bakarrik egon beharko litzateke.
- Baimen bereziak: Ajustes > Aplicaciones > Acceso especial atalean, begiratu "Acceso a notificaciones" eta "Instalar aplicaciones desconocidas".
- Appak: Ajustes > Aplicaciones atalean, erakutsi guztiak, sistemakoak ere bai. Mesfidatu izen huts edo orokorrez, hala nola "Sync", "Service" edo "System", ikonorik gabe eta mikrofono, kokapen edo SMS baimenekin. Zalantza baduzu, bilatu beste gailu batetik.
- USB arazketa: Opciones de desarrollador atalean aktibatuta badago eta ez baduzu zuk egin, seinale bat da.
- Arrisku handia baduzu: Ajustes > Seguridad y privacidad > Otros ajustes > Protección Avanzada atalean, zure mugikorrak badu (Android 16 edo berriagoa).
 Ordenagailua5 urrats
- Urruneko kontrola: bilatu zure programetan zuk instalatu ez dituzun TeamViewer, AnyDesk edo antzekoak. Normalak dira, baina haiekin zure ordenagailua kanpotik erabil daiteke. Windows: Configuración > Aplicaciones > Aplicaciones instaladas. Mac: Aplicaciones karpeta.
- Bere kabuz abiarazten dena: Windows: Administrador de tareas > Aplicaciones de arranque. Mac: Ajustes del Sistema > General, abioko elementuetan. Bilatu ezagutzen ez duzuna.
- Urruneko kudeaketa Mac-en: Ajustes del Sistema > General > Gestión de dispositivos. Mac-a pertsonala bada, ez luke ezer agertu behar.
- Analisia: Windows-en, Seguridad de Windows > Protección contra virus y amenazas eta abiarazi azterketa osoa. Begiratu nabigatzailearen luzapenetan ea zuk jarri ez duzunik dagoen.
- Eguneratu sistema eta nabigatzailea, susmo handia ez baduzu behintzat.
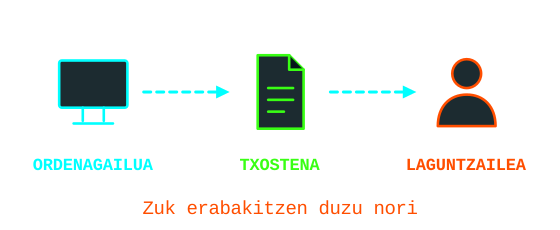
Urrats bat harago joan nahi baduzu, Zero Breach Toolkit-ek spyware ezagunaren arrastoak bilatzen ditu ordenagailuan eta ez du ezer igotzen internetera. Ordenagailu hori bakarrik begiratzen du: ez dizu esaten mugikorra kutsatuta dagoen.
DZer egin ikusi duzunarekin
Ez du bermatzen garbi zaudenik. Zure atzetik datozela pentsatzeko arrazoirik ez baduzu, eguneratu, erabili pasahitz desberdinak eta bi urratseko egiaztapena.
Atera pantaila-argazkiak datarekin eta itxi zurea dena. Argi ez badago, joan 3. urratsera.
Gelditu hor. Ez ezabatu eta ez leheneratu ezer, eta eskatu laguntza.
EZaildu hurrengorako
10 minutuko errutinaEgin noizean behin.

- Berrabiarazi mugikorra.
- Instalatu zain dauden eguneratzeak, sistemarenak eta appenak.
- Errepasatu WhatsApp, Signal, Telegram eta Google-ko gailu lotuak.
- Erabili desblokeo-kode luzea, ez eredu bat ezta lau zenbaki ere.
- Ezabatu jada erabiltzen ez dituzun appak.
Blindatu zure kontuakPasahitzak, giltzak eta mugikorraren lapurreta.
- Saihestu SMSa bigarren faktore gisa beste aukerarik baduzu: ahulena da. Hobe passkey bat edo kodeen app bat.
- Giltza fisikoak arriskuan bazaude: erregistratu bi, bakarra galtzen baduzu kanpoan geratzen zarelako.
- iPhone lapurtua: aktibatu Protección en caso de robo Ajustes > Face ID y código atalean.
- Greba edo manifestazio baten aurretik, begiratu atal hau.
Eskatu laguntza
Zuzenean hona etor zaitezke, aurrekoa egin gabe.
ATopaguneak
Mugikorrak aurrez aurre berrikusteko eta laborategia egiteko guneak prestatzen ari gara. Hemen argitaratuko ditugu baieztatzen direnean.
Nora joanda ere:
- Ekarri mugikorra kargatuta, haren kablea, desblokeo-kodea buruan eta gertatu zaizunaren zerrenda bat, datekin.
- Eskubidea duzu egiten den guztia ikusteko eta ezetz esateko.
- Inork ez ditu zure pasahitzak behar. Zuk jartzen dituzu.
- Galdetu zer datu kopiatzen diren, non gordetzen diren eta noiz ezabatzen diren.
- Mesfidatu internetez "mugikorra garbitzea" eskaintzen dizunaz: iruzur klasikoa da.
BLaguntza-lineak
| Nor | Zertarako |
|---|---|
| Access Now, Digital Security Helpline | Aktibistak, kazetariak, giza eskubideen defendatzaileak eta kolektiboak. Doan, 24 orduz, gaztelaniaz ere bai. Zu nor zaren aurrez egiaztatzen dute. |
| Amnistia Internazionala, Security Lab | Eraso zuzenduen arriskuan dauden kazetariak, aktibistak eta erakundeak. |
| INCIBE: 017 | Edozein pertsona, batez ere iruzurretarako eta lapurtutako kontuetarako. Doan eta konfidentziala, 8etatik 23etara. WhatsApp (900 116 117) eta Telegram (@INCIBE017) bidez ere bai. Erakunde publikoa da: kontuan izan zure kasua politikoa bada. |
CJarraitzeko gidak, gaztelaniaz
- Lehen sorospen digitalen kita: gertatzen zaizunaren arabera gidatzen zaitu.
- TeknoKasaren autodefentsa digitaleko gidak, Madrilgoak: mugikorraren blokeoa, atxiloketa eta gehiago.
- Ebaluatu zure arriskuak, EFFena: zure plana egiteko sei galdera.
- Spyware mertzenarioa, SocialTICena.
- Data Detox Kit, Tactical Techena.
- Autozaintza honetatik pasatzen denarentzat, kit berekoa.
Nola idatzi gertatzen denaFrogak ez galtzeko plantilla bat.

Zuretzat eta laguntzen dizunarentzat balio du. Kopiatu hau paper batean edo konfiantzazko gailu batean, lerro bat gauza arraro bakoitzeko:
Data eta ordua:
Gailua edo kontua:
Zer gertatu da:
Tartean den zenbakia, posta edo esteka:
Gordetako pantaila-argazkia (non):
Nori kontatu diodan:
- Atera pantaila-argazkiak kontu bat blokeatu edo salatu aurretik: gero desager daiteke.
- Ez ireki esteka susmagarriak zer diren ikusteko. Kopiatu testua sakatu gabe.
- Gorde kopia zifratu bat. Gainezka egiten badizu, eskatu konfiantzazko norbaiti eramateko.
- Espainian salatzeko, gida honek azaltzen du frogak nola aurkeztu.
Greba eta manifestazioak

- Aurretik: segurtasun-kopia, kode luzea eta Face ID edo hatz-marka desaktibatuta. Adostu topagune bat, sarerik ez badago ere. Baloratu datu gutxiko mugikor bat eramatea, edo ez eramatea.
- Bitartean: kenduko dizutela beldur bazara, itzali. Hegaldi modua ez da nahikoa. Atera argazkiak desblokeatu gabe, blokeo-pantailatik.
- Ondoren: lausotu aurpegiak argitaratu aurretik. Mugikorra kendu badizute, kasu batez bada ere, tratatu susmagarri gisa: 2. urratsa.
EFFren gidan oinarritua, AEBetarako pentsatua, eta TeknoKasarenetan. Ez da lege-aholkularitza: Espainian mugikorra eskatzen badizute zer egin jakiteko, hitz egin zure abokatuarekin edo kolektibo antierrepresibo batekin.
Berreskuratu zure bizitza digitalaren gainerakoa
resetea.net webgunean.
Techie gunea: laborategia
Hacklabentzat eta ikasi nahi duenarentzat.
Zati hau laborategia muntatzeko da. Zure mugikorra berrikusteko ez da behar. Komandoek berez ez dute ezer konpontzen: "garbi" batek ez du garbi esan nahi, eta bat-etortze batek ez du infekzioa esan nahi.
Baimena. Zure mugikorrarekin bakarrik, edo eskatzen dizun eta aurrean dagoen norbaitenarekin. Beste baten mugikorra baimenik gabe aztertzea delitua da, eta borrokatu nahi duzun gauza bera egiten amaitzen duzu. MVTren lizentziak berariaz debekatzen du.
Nola sartzen den ordainpeko spywarea
Amnistia Internazionalaen ikerketek dokumentatzen dituzten hiru bideak dira. Nondik sartzen den jakiteak zer bilatu jakiten laguntzen du.
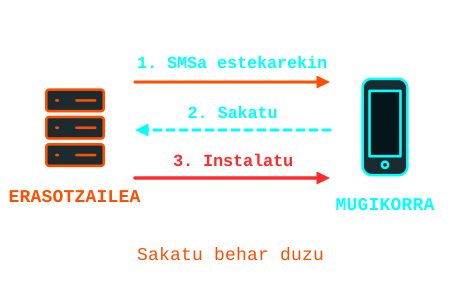
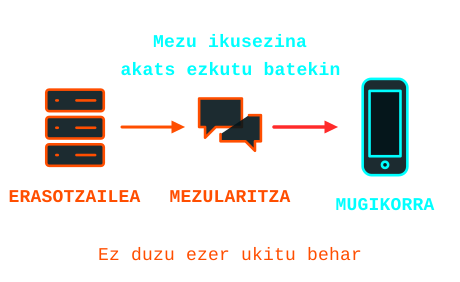
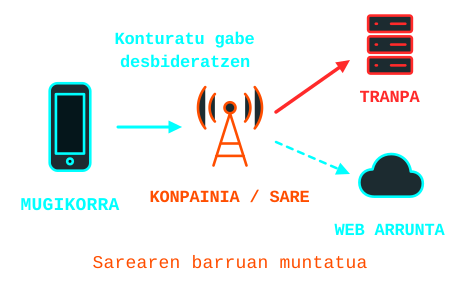
Geuk egindako eskemak, Amnistia Internazionalaen Forensic Methodology Report: How to catch NSO Group's Pegasus (2021) eta Predator Files: Technical deep-dive (2023) oinarri hartuta. Hacksitok ez du zerikusirik Amnistia Internazionalaekin.
Hemen ere gertatzen da
2026ko urrian BOEk argitaratu zuen Guardia Civilek 2.066.115,70 €-tan (BEZarekin 2,5 milioi inguru) mugikorren "urruneko erregistroetarako" sistema bat erosi zuela. Android eta iOSen "softwarea ostatatu" dezake, edukietara eta komunikazioetara "sarbide gardena" izateko.
Fortier Europe enpresari esleitu zitzaion, Boadilla del Montekoa, publizitaterik gabeko prozedura negoziatuaz eta eskaintza bakarrarekin, fabrikatzailearen esklusibotasuna alegatuta.
Ez dakiguna: nork fabrikatzen duen, nola instalatzen den eta Pegasus den. Iragarkiak ez du esaten, eta gaur produktu zehatz bati egoztea espekulatzea litzateke.
Legeak (LECrim, art. 588 septies) baimen judiziala eskatzen du eta delitu jakin batzuetara mugatzen du, hilabetez, eta hiru hilabetera arte luza daiteke. Lehenago, Citizen Labek dokumentatu zuen gutxienez 65 pertsona, Kataluniako independentismoaren ingurukoak, Pegasus eta Candiruz erasotuak izan zirela.
Zer den tresna bakoitza
| Tresna | Zer egiten duen | Norentzat |
|---|---|---|
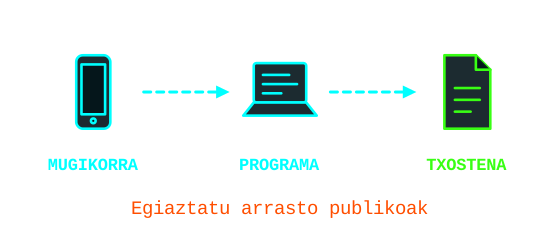
| Zero Breach Toolkit | Argitaratutako spyware-arrastoak bilatzen ditu ordenagailuetan, iPhone-en kopietan eta Androidetik bildutakoan. Leihoa du eta emaitza hizkera arruntean ematen du. | Lehen iragazkia, maila tekniko txikiarekin. |
| MVT (Amnistia) | Analisi forensea: erregistroak ateratzen ditu eta adierazle-zerrendekin alderatzen ditu. | Terminala. Proiektuak berak dio ez dela autodiagnostikorako. |
| PiRogue (PTS) | Raspberry Pi batek bideratzaile lana egiten du eta mugikorraren trafikoa aztertzen du. Ez du telefonoaren barrura begiratzen: norekin hitz egiten duen begiratzen du. | Sareak ezagutzen dituenarentzat. |
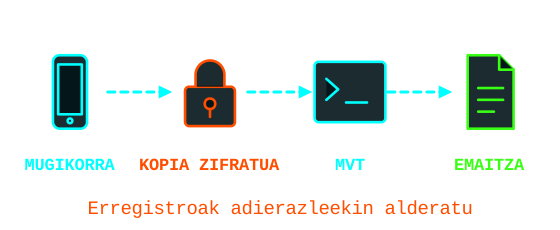
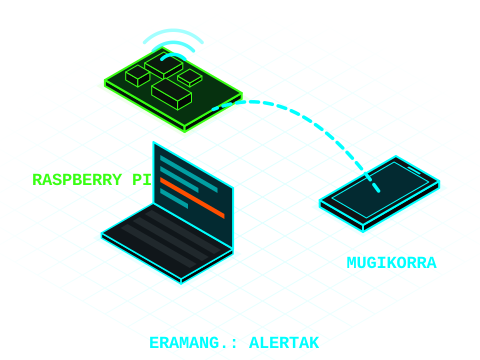
Elkar osatzen dute: lehenengo biek gailuan gordeta geratzen dena begiratzen dute, eta PiRoguek sarean egiten duena, behatzen duzun bitartean.
Antena faltsuak: 2G eta RayhunterEkitaldi edo ekintza bateko antolatzaileentzat.
IMSI catcher bat inguruko mugikorrak identifikatzen dituen antena faltsua da. Spywarea ez bezala, ez du telefonoa ukitzen, eta inguruan egon behar da.
- Itzali 2G: Protección Avanzada de Android funtzioak saihesten du mugikor bateragarrietan, eta iPhonen Modo de aislamiento funtzioak. 2G bakarrik dagoen tokietan sarerik gabe gera zaitezke.
- Rayhunter (EFF) antena faltsuen seinaleak bilatzen ditu mugikor-bideratzaile merke batekin. Europan TP-Link M7350 gomendatzen dute, eta SIM behar du. Alerta batek ez du frogatzen antena faltsu bat dagoenik, eta kapturak zure IMSIa izan dezake. EFFk berak gomendatzen du AEBetatik kanpo abokatu bati galdetzea.
Nola muntatu postuaLehen gauza, inolako mugikorrik ukitu aurretik.
- Konfiantzazko eramangarri bat, disko zifratuarekin, ahal bada horretarako soilik. Ordenagailua arriskuan badago, dena dago arriskuan.
- Kopietan pertsonaren bizitza osoa dago: mezuak, argazkiak, historia. Lokalean eta zifratuta geratzen dira, eta hark erabakitzen duenean ezabatzen dira.
- Ezer ez hodeira edo lineako analisi-zerbitzuetara, hark baimendu gabe.
- Eguneratu adierazleak egun berean. Zerrenda zaharrekin, emaitzak ez du balio.
- Positibo sinesgarri baten aurrean, utzi ukitzeari eta pasatu kasua Security Lab-i edo Access Now-i.
Zero Breach ToolkitLehen iragazkia. Leihoa du.
Proiektu oso gaztea. Biltegia 2026ko urrian sortu zen eta ez dugu ikuskaritza independenterik aurkitu. 2.0.0tik 2.0.2rako bertsioek berdea eman zezaketen mugikor baten egiaztapena amaitu gabe: horietako bat erabili baduzu, errepikatu azkenarekin. Antzeko izenak dituzten biltegiak daude. Deskargatu interplains/Zero-Breach-Toolkit biltegitik bakarrik.
Instalazioa. Jaitsi zure sistemaren programa (Windows, Mac edo Linux) eta ireki. Oraindik sinatu gabe dagoenez, sistemak eta antibirus batzuek abisatuko dute. Egiaztatu lehenik jatorria:
gh attestation verify <archivo> --repo interplains/Zero-Breach-Toolkit
Eguneratu adierazle-zerrendak egiaztapena abiarazi aurretik. Analisiak ez du ezer igotzen internetera.
Ordenagailua. Itxi nabigatzaileak eta mezularitza-appak, aukeratu "Standard" egiaztapena (15 edo 20 minutu) eta sakatu "Start check".
iPhone. Kopia bat aztertzen da ordenagailuan, inoiz ez mugikorrean bertan. Konektatu, sakatu Confiar eta egin kopia bat "Encriptar copia local" markatuta (Finder Mac-en, Apple Devices Windows-en). Programan aukeratu "A phone" eta arrastatu kopiaren karpeta, hemen dagoena:
Mac:     ~/Library/Application Support/MobileSync/Backup
Windows: %USERPROFILE%\Apple\MobileSync\Backup
Android. Aktibatu Opciones de desarrollador (sakatu zazpi aldiz Número de compilación aukeran) eta USB arazketa (Depuración USB). Konektatu datu-kable batekin eta baimendu ordenagailua. Programan, "A phone" eta Androidetik USB bidez biltzeko aukera. Mantendu mugikorra desblokeatuta. Amaitzean, itzali USB arazketa.
Nola irakurri
Zerrenda publikoetako ezer ez da agertzen irakurri ahal izan dituen tokietan. Berrikusi egiaztatu ezin izan duenaren zerrenda. Arrasto argitaraturik gabeko spywarea ez da ateratzen.
"Begiratu hurbilago" esan nahi du, ez "kutsatuta zaude". Ez ezabatu ezer eta ez bisitatu adierazten duen helbidea. Gorde txostena eta pasatu laguntza-lineari. Domeinu partekatu batek bat-etortze errugabeak eman ditzake.
MVT (Mobile Verification Toolkit)Analisi forensea terminal bidez.
Python 3.11 edo berriagoa eta Linux edo Mac behar ditu. Windows-en, WSL bidez. Lizentzia propioa du eta baimenik gabeko erabilera mugatzen du, beraz ez da software librea zentzu hertsian.
sudo apt install python3 python3-venv python3-pip sqlite3 libusb-1.0-0 pipx
pipx ensurepath
pipx install mvt
mvt download-iocs
iPhone
Kopia zifratuarekin erregistro gehiago ikusten dira, hala nola Safariren historia. Finder edo Apple Devices bidez egin dezakezu, edo terminaletik:
sudo apt install usbmuxd
pipx install pymobiledevice3
pymobiledevice3 lockdown pair
pymobiledevice3 backup2 encryption on 'PASAHITZA'
pymobiledevice3 backup2 backup --full ./copia/
Pasahitz hori shellaren historian geratzen da: ezabatu gero. Mantendu mugikorra desblokeatuta. Kopia mugikorraren UDIDa duen azpikarpeta batean agertzen da. Deszifratzeko eta aztertzeko:
read -rs MVT_IOS_BACKUP_PASSWORD; export MVT_IOS_BACKUP_PASSWORD
mvt-ios decrypt-backup -d ./descifrada ./copia/<UDID>
unset MVT_IOS_BACKUP_PASSWORD
mvt-ios check-backup --output ./salida ./descifrada
Android
MVTk jada ez du ADB bidez zuzenean aztertzen. Bilketa AndroidQF bidez egiten da: aktibatu USB arazketa, baimendu ordenagailua, exekutatu bitarra eta erantzun galdetzen duenari. Gero:
mvt-android check-androidqf ./salida-androidqf
--virustotal aukera itzalita dago lehenespenez. Utzi horrela, pertsonak bere appak kanpoko zerbitzu batean kontsultatzea onartzen ez badu behintzat. Amaitzean, itzali USB arazketa.
Nola interpretatu
- Bat-etortzeak nabarmenduta ateratzen dira terminalean eta irteera-karpetan gordetzen dira. Irakurri emaitza horiek eta kokatu denbora-lerroan.
- Bat-etortze bakoitzarekin, galdetu zeure buruari: zer adierazle da, zer kanpainatakoa eta noizkoa? Data bat al dator pertsonaren historiarekin? Zer prozesu edo domeinu agertzen da?
- Bat-etortze bat ez da diagnostikoa. Inori ezer esan aurretik, berrikus dezala esperientzia duen norbaitek. Positibo faltsu bat ontzat ematea kalte handia da.
- Bat-etortzerik gabe ere ez dago ziurtasunik. Dokumentazioak berak ohartarazten du adierazle publikoak ez direla nahikoa mugikor bat garbi dagoela esateko.
PiRogue Tool SuiteTrafikoa aztertzen duen Raspberry Pia.
Wifi bat sortzen duen Raspberry Pi bat da. Mugikorra hari konektatzen diozu eta Piak trafiko guztia zuzenean aztertzen du Suricatarekin, ProofPoint ET Open arauak eta Echap-en stalkerware-adierazleak erabiliz.
Materiala: Raspberry Pi 3B, 3B+ edo 4 (5a esperimentala da), elikatze-iturria, 32 GBko microSDa (64 GB kaptura luzeetarako) eta sare-kablea. Hobe 2,5 GB RAM baino gehiagorekin: horren azpitik, Suricata desaktibatu egiten da, eta hura gabe ez dago alertarik.
Instalazioa
Jaitsi PiRogue OS irudia gida ofizialetik, egiaztatu hasha eta grabatu Balena Etcher-ekin. Konektatu Pia kablez eta sartu:
sha256sum PiRogue-OS-*.img.xz
ssh pi@pirogue.local       # hasierako pasahitza: raspberry, aldatu sartzean
sudo apt update
sudo apt dist-upgrade -y
sudo apt install pirogue-base -y
sudo reboot
Instalazioan, erantzun ezetz IPv4 eta IPv6 suebaki-arauak gordetzeari, eta baietz root gabeko kapturari. Gero atera wifiaren eta panelaren gakoak (2.x bertsioan ausazkoak dira; 1.x desberdina da, gidak azaltzen du):
pirogue-admin-client wifi get-configuration
pirogue-admin-client dashboard get-configuration
Panela https://pirogue.local/dashboard helbidean dago, ziurtagiri autosinatuarekin. Telemetria aktibatuta dator lehenespenez: desaktibatu gidari jarraituz inoren mugikorra sartu aurretik.
Kaptura
Mugikorrean, jarri hegaldi modua, aktibatu wifia bakarrik eta deskonektatu VPNa, dena PiRoguetik pasa dadin. Konektatu haren wifira. Fluxuak panelean agertzen dira 4 minutu ingurura. Utzi martxan hainbat egunez erabilera normalarekin: spywarea ez da beti komunikatzen begiratzen duzun unean. Panelak 5 egun gordetzen ditu.
Fitxategira kapturatzeko eta gero Wiresharken irekitzeko:
sudo tcpdump -i wlan0 -w $(date +%Y%m%d%H%M)_captura.pcap
scp pi@pirogue.local:~/*_captura.pcap .
Nola interpretatu
- Segurtasun-alertak: ordua, larritasuna, mehatxu mota, arauaren izena eta jatorri- eta helmuga-IPak begiratzen dituzu. Asko zarata dira, hala nola publizitatea edo jarraipen-tresnak. Irakurri araua ondorioak atera aurretik.
- Fluxuen zerrenda eta mapa: bilatu domeinu arraroak, datu-bidalketa handiak ordu hiletan edo konexio erregularrak mugikorra geldi dagoela. Egiaztatu helmuga bakoitza norena den. Gehienak Apple, Google eta betiko appak izango dira.
- Mugak: ia dena zifratuta doa, beraz nora konektatzen den eta zenbat ikusten duzu, ez edukia. Suricatak ezagutzen dena bakarrik detektatzen du. Alertarik gabe ez dago ezeren bermerik.
- Pribatutasuna: kapturak pertsonaren bizitza erretratatzen du. Beste edozein kopia bezala tratatzen da: lokalean, zifratuta eta amaitzean ezabatuta.
Proiektuak berak gomendatzen du, arrisku-egoeretan, analisia profesionalek egin dezatela. PTSren gidak
Irten software pribatibotik
Hemen amaitzen duzunean, hurrengo urratsa.
 OPSECGooglerik gabeko mugikorrak, sistema libreak, nabigatzaileak, mezularitza eta zerbitzuak.
Iturriak
2026ko azaroan berrikusia. Menuak eta telefonoak aldatzen dira: zerbait bat ez badator, fidatu iturri ofizialaz.
- Amnistia Internazionala: Pegasusen metodologia forensea eta Predator Files
- BOE-B-2026-33966: Guardia Civilen kontratua
- Digital First Aid Kit, EFF: Surveillance Self-Defense, Coalition Against Stalkerware eta Tactical Tech: Holistic Security
- Apple: mehatxu-jakinarazpenak, Modo de aislamiento eta Segurtasun-egiaztapena
- Google: Play Protect eta Protección Avanzada
- Vodafone: deien desbideratzea eta O2: kontaktua
- Selectra: desbideratze-kodeak 2026
- Zero Breach Toolkit, MVT, AndroidQF eta PiRogue Tool Suite